





 Pratite nas preko RSS-a
Rumunski haker napao sajt britanske Kraljevske ratne mornarice
Vesti, 09.11.2010, 00:10 AM
Rumunski haker pod pseudonimom TinKode napao je sajt britanske Kraljevske ratne mornarice. Tehnikom 'SQL injection' (tehnika ubacivanja koda kojom se iskorišćava ranjivost u aplikaciji koja radi sa bazom podataka), koja se često koristi u hakerskim napadima, on je 5. novembra uspeo da pristupi web sajtu. TinKode je potom objavio podatke prikupljene tokom napada, uključujući i korisnička imena i lozinke adminstratora sajta.
Portparol britanske mornarice potvrdio je incident ali je naglasio da u napadu nije učinjena veća šteta. Poverljivi podaci, koji su u napadu bili ugroženi, nisu dospeli u ruke hakera. Kao mera predostrožnosti sajt je privremeno suspendovan a tim za kompjutersku bezbednost radi na otkrivanju pojedinosti kako je haker uopšte uspeo da pristupi sajtu.
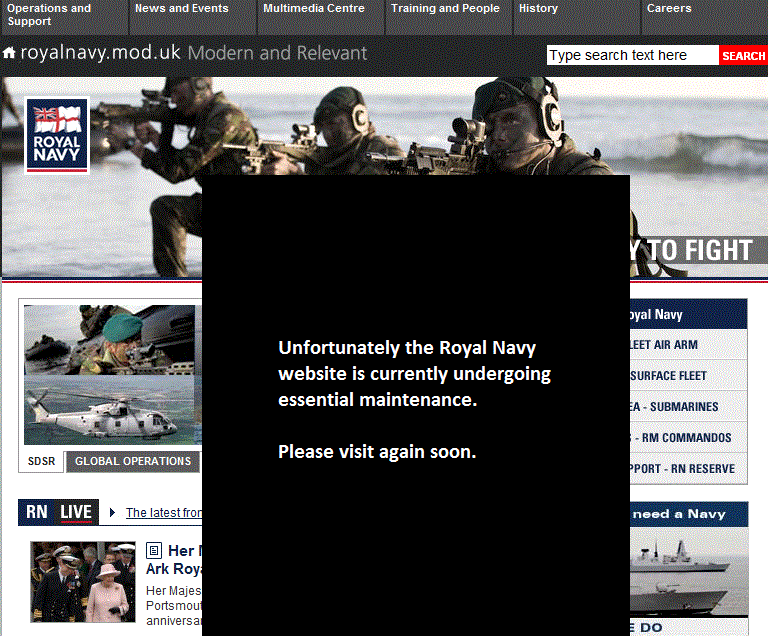
U trenutku zaključenja ovog teksta na sajtu se još uvek nalazi poruka sa tekstom izvinjenja posetiocima i poziv da uskoro ponovo posete sajt.
TimKode je napad najpre spomenuo na svom Twitter profilu, objavljujući i link ka stranici na kojoj se nalaze podaci koje je prikupio tokom napada. Radi se o tekstualnom fajlu koji sadrži imena administratora sajta i velikog broja stalnih korisnika sajta.
Pretpostavka je da TimKode haker egzibicionističkog tipa, nego da je imao zaista loše namere. U prilog tome govori i činjenica da je mogao da ubaci linkove koji bi posetioce sajta vodili na maliciozne sajtove.
Inače, ovo nije prvi napad po kome je TinKode proslavio svoj nadimak. Izgleda da je tokom poslednjih meseci njemu pošlo za rukom da hakuje čak 52 web sajta, počev od sajtova malih kompanija do pornografskih sajtova. Pored toga, on je uspeo da iskoristi slabosti i nekih visokoprofilnih sajtova kakav je YouTube.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



