





 Pratite nas preko RSS-a
Sajber kriminalci koriste Windows 11 kao mamac za širenje malvera
Vesti, 06.09.2021, 12:00 PM
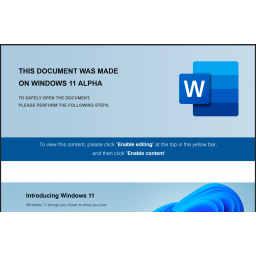
Oslanjajući se na jednostavan recept koji se mnogo puta pokazao uspešnim, sajber kriminalci su nedavno počeli sa širenjem malvera koristeći Windows 11 kao mamac za potencijalne žrtve koje treba da aktiviraju zlonamerni kod u Microsoft Word dokumentima.
Istraživači iz kompanije Anomali koji su analizirali ove napade smatraju da iza njih stoji grupa FIN7, takođe poznata i pod nazivima Carbanak i Navigator, koja je specijalizovana za krađu podataka o platnim karticama.
Grupa je iskoristila interesovanje koje je izazvalo sledeće izdanje Microsoftovog operativnog sistema.
Otvaranje Microsoft Word dokumenata u kojima je sakriven zlonamerni kod pokreće preuzimanje JavaScript backdoora koji omogućava napadačima da isporučuju payload koji žele.
Istraživači koji su analizirali šest takvih dokumenata kažu da je pomenuti backdoor varijacija backdoora koji grupa FIN7 koristi od 2018. godine.
Nazivi dokumenata ukazuju da su napadi počeli krajem juna, u vreme kada su i vesti o Windowsu 11 postale učestale.
Pretpostavlja se da su maliciozni fajlovi isporučivani putem elektronske pošte. Dokumenti sadrže slike Windowsa 11 sa tekstom koji treba da ubedi primaoca da omogući makro sadržaj.
Tvrdnja da je dokument napravljen na Window 11 Alpha treba da navede primaoca da poveruje da postoji problem kompatibilnosti koji sprečava pristup sadržaju i da sledi instrukcije za otklanjanje problema.
Ako korisnik nasedne na to, aktiviraće maliciozni VBA makro koji su sajber kriminalci postavili u dokument.
Zanimljivo je da otkrivanje određenog jezika (ruski, ukrajinski, moldavski, slovački, slovenački, estonski, srpski) zaustavlja zlonamernu aktivnost.
Grupa FIN7 postoji od 2013. godine, ali je postala poznata tek 2015. godine. Neki članovi grupe su uhapšeni i osuđeni, ali se neki napadi i malveri pripisuju grupi čak i nakon 2018. godine, kada je uhapšeno nekoliko članova grupe.
Grupa je specijalizovana za krađu podataka o platnim karticama korisnika raznih kompanija. Njihovi napadi su samo u SAD prouzrokovali gubitke od više milijadri dolara, gde je FIN7 ukrao podatke više od 20 miliona platnih kartica korišćenih na više od 6500 POS terminala za plaćanje karticama.
Foto: Anomali

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



