





 Pratite nas preko RSS-a
Sajber-kriminalci koriste novu staru ranjivost u WinRaru za infekciju Windows računara
Vesti, 28.02.2019, 00:00 AM
Istraživači 360 Threat Intelligence Centra otkrili su spam kampanju koja distribuira maliciozni RAR fajl i koja bi mogla biti prva koja koristi novootkrivenu ACE ranjivost u WinRAR-u za instaliranje malvera na računarima žrtava.
Prošle nedelje, Checkpoint je objavio detalje o 19 godina staroj ranjivost u biblioteci WinRAR-a UNACEV2.DLL koja omogućava specijalno napravljenoj ACE arhivi da ekstrahuje fajl u Windows Startup folderu. Ovo omogućava izvršnom fajlu da se automatski pokreće kada se Windows ponovo pokrene.
Kako programeri WinRAR-a više nemaju pristup izvornom kodu navedene biblioteke UNACEV2.DLL, oni nisu mogli da isprave grešku, pa su uklonili podršku za DLL i ACE iz najnovije verzije WinRAR-a 5.70 beta 1. Iako je ovim ispravljena greška, takođe je uklonjena podrška za ACE format iz WinRAR-a.
Nažalost, to nije od pomoći za oko 500 miliona korisnika koji su instalirali WinRAR na svojim računarima i to je ono na šta računaju autori malvera.
Istraživači 360 Threat Intelligence Centra su na Twitteru objavili da su otkrili emailove putem kojih se distribuira RAR arhiva koja će, kada je ekstrahovana, zaraziti računar backdoorom.
Ako se UAC pokrene kada pokušate da ekstrahujete arhivu, malver neće uspeti da se smesti u folder C:ProgramData jer nema dozvola za to. To će dovesti do toga da WinRAR prikaže poruci o grešci u kojoj se kaže “Pristup je odbijen” ili “operacija nije uspela”.
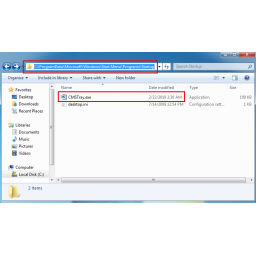
Ako je UAC onemogućen ili WinRAR pokrenut sa administratorskim privilegijama malver će se instalirati u C:ProgramDataMicrosoftWindowsStart MenuProgramsStartupCMSTray.exe.
Sada kada je CMSTray.exe ekstrahovan u Startup folderu, prilikom sledećeg prijavljivanja će se pokrenuti izvršni fajl. Kada se pokrene, CMSTray.exe se kopira u %Temp%wbssrv.exe i fajl wbssrv.exe će biti pokrenut.
Kada se pokrene, malver će se povezati na http://138.204.171.108/ i preuzeti različite fajlove, uključujući Cobalt Strike Beacon DLL. Cobalt Strike Beacon je alat za penetraciono testiranje koji koriste i sajber-kriminalci takođe za dobijanje daljinskog pristupa kompjuteru.
Kada se DLL učita, napadači će moći da daljinski pristupe vašem računaru, izvršavaju komande i šire se na druge računare na vašoj mreži.
Budući da se očekuje da će i drugi malveri pokušati da iskoriste ovu ranjivost, važno je da preuzmete najnoviju verziju WinRAR-a.
Ako iz nekog razloga ne možete da nadogradite WinRAR, onda možete iskoristiti WinRAR micropatch 0Patcha za ovu WinRAR ranjivost. Ova će popraviti ranjivost u svim 32-bitnim i 64-bitnim verzijama WinRAR-a koje koriste UNACEV2.DLL od 2005. godine.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



