





 Pratite nas preko RSS-a
Sajber-kriminalci koriste veštačku inteligenciju za prevare na YouTubeu
Vesti, 13.03.2023, 11:30 AM
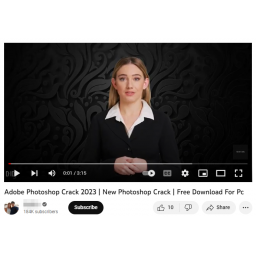
Sajber-kriminalci dugo koriste mamce kao što je besplatan ili krekovan popularni softver kao što je Photoshop da bi uređaje neopreznih korisnika inficirali malverima. Ali sada je ta igra mačke i miša podignuta na viši nivo jer se koriste video snimci sa osobama generisanim veštačkom inteligencijom (AI) kako bi lažne reklame za „besplatni softver“ izgledale verodostojnije.
„Dobro je poznato da video snimci na kojima se pojavljuju ljudi, posebno oni sa određenim crtama lica, izgledaju pouzdanije“, navodi se u izveštaju CloudSeka, koji je sproveo istraživanje ovog zabrinjavajućeg trenda.
Sajber-kriminalci su počeli da primenjuju taktiku koju je doneo novi trend video snimaka sa ličnostima generisanim veštačkom inteligencijom, koje na različitim jezicima i platformama (Twitter, YouTube, Instagram) govore o zapošljavanju, obuci itd.
Popularni AI-generatori koje koriste sajber-kriminalci su Synthesia i D-ID.
CloudSek dodaje da su u novembru primetili porast YouTube video snimaka sa linkovima za malvere za krađu informacija kao što su Vidar, RedLine i Raccoon za čak 300% iz meseca u mesec.
„Video snimci mame korisnike pretvarajući se da su tutorijali o tome kako da preuzmu krekovane verzije softvera kao što su Photoshop, Premiere Pro, Autodesk 3ds Max, AutoCAD i drugi proizvodi koji su licencirani proizvodi dostupni samo korisnicima koji plaćaju“, navodi se u izveštaju.
Prevaranti koji stoje iza takvih ponuda zatim koriste malvere da od žrtava ukradu vredne informacije, kao što su lozinke, kolačići, informacije o kreditnim karticama, brojevi bankovnih računa, podaci o novčaniku za kriptovalute, .txt i excel fajlovi, i akreditivi koji se koriste za pristup popularnim komunikacijskim aplikacijama kao što je Telegram.
„Iako je Youtube jednostavan način da se dođe do miliona korisnika, pravila platforme i proces pregleda otežavaju akterima pretnji da imaju dugoročno aktivne naloge na platformi“, rekao je CloudSek. „Kada je pogođeno nekoliko korisnika, video se obično uklanja i nalog se zabranjuje. Zbog toga akteri pretnji uvek traže nove načine da zaobiđu algoritam platforme i proces pregleda.”
Korišćenje video snimaka generisanih veštačkom inteligencijom za pravljenje savršenog „digitalnog prevaranta“ je najnoviji trik koji sajber kriminalci koriste. Drugi popularni trikovi uključuju korišćenje legitimnih servisa za skraćivanje URL-ova kao što je bit.ly da bi se prikrila prava svrha linka koji vodi do malvera i ostavljanje lažnih komentara da bi lažni nalog dobio na autentičnosti. Prevaranti ispod YT videa ostavljaju komentare u kojima kažu da krekovani softver radi kod njih, dovodeći korisnike u zabludu. Nekoliko video snimaka ima identične komentare ostavljene u roku od sat vremena od postavljanja videa, što ukazuje da su prevaranti automatizovali proces dodavanja lažnih komentara na video snimke.
Da biste se zaštitili od ovakvih prevara „izbegavajte preuzimanje ili korišćenje piratskog softvera jer rizici uveliko nadmašuju koristi“, preporuka je CloudSeka.
Naslovna fotografija: CloudSek

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



