





 Pratite nas preko RSS-a
Sajber-kriminalci nemaju stida: Dve godine posle hakovanja klinike za psihoterapiju pacijenti ucenjeni
Vesti, 29.10.2020, 12:00 PM
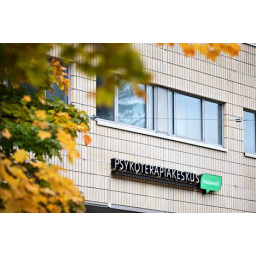
Jedna privatna klinika za psihoterapiju u Finskoj treba da plati sajber-kriminalcu, koji je ucenjuje i traži novac iako je od napada na kliniku prošlo skoro dve godine.
Finski centar za psihoterapiju Vastaamo ima desetak filijala u zemlji i otprilike 40000 pacijenata, ali i ugovore o pružanju usluga sa nekoliko institucija u Finskoj.
Klinika je pod velikim pritiskom jer napadač ne samo da ucenjuje kliniku, već ucenjuje i njene pacijente. Navodno bi hiljade pacijenata moglo biti u opasnosti jer napadač tvrdi da ima bazu podataka klijenata klinike koja sadrži poverljive podatke. Do kompromitovanja podataka došlo je u novembru 2018. godine.
Klinika je otkrila detalje incidenta prošle nedelje, navodeći da je napadač koji sebe naziva “ransom_man” kontaktirao u septembru troje njenih zaposlenih i tada zatražio 40 bitkoina (500000 dolara) da ne bi objavio ukradene podataka o pacijentima.
Sada vlasti pokušavaju da pronađu pacijente koji su dobijali emailove od napadača u kojima im se preti da će otkriti njihove privatne podatke ukoliko mu ne plate.
Prema tvrdnjama nekih od njih, kriminalac traži 200 evra u bitkoinima za brisanje podataka. Emailovi sadrže privatne podatke pacijenata.
Napadač je najpre koristio email servis Tutanota, a zatim se prebacio na Cock.li i Protonmail, što pokazuje da pokušava da zaštiti svoj identitet.
Haker je na svom Tor sajtu objavio beleške psihoterapeuta sa seansi 300 pacijenata nakon što je kompanija objavila javno saopštenje o incidentu.
O tome je pre nekoliko dana na Twitteru govorio i Mikko Hypponen iz kompanije F-Secure. On je rekao da je ovo veoma tužan slučaj, posebno za žrtve, od kojih su neke maloletne i da napadač nema stida.
Vlasti su takođe pozvale ucenjenje žrtve da ne plaćaju kriminalcima već da podnesu prijavu policiji.
O incidentu je na Twitteru govorila i finska premijerka Sanna Marin, koja je rekla da je zgrožena zbog incidenta.
„Ovo je na mnogo načina šokantno. Žrtvama je sada potrebna podrška i pomoć. Ministarstva traže načine za pomoć žrtvama. Takođe su potrebne akcije opština i organizacija.“
Sama klinika u saopštenju tvrdi da je pokrenula internu istragu o incidentu. Klinika je prvi put za dve godine na svom veb sajtu otkrila da su njenoj bazi podataka o pacijentima pristupali nepoznati napadači i to još u novembru 2018. godine, dok su sigurnosni propusti bili prisutni do marta 2019. godine.
Klinika je takođe objavila da je otpustila svog izvršnog direktora kada je otkriveno da je incident sakrio od matične kompanije i odbora direktora klinike.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



