





 Pratite nas preko RSS-a
Sajber-kriminalci šalju zaražene USB stikove uz poklon kartice Best Buya
Vesti, 01.04.2020, 13:00 PM
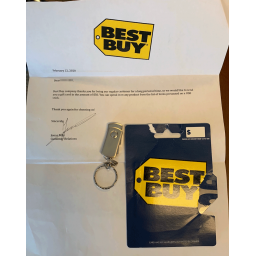
Istraživači kompanije Trustwave SpiderLabs objavili su detalje o slučaju jednog njihovog klijenta u SAD koji je dobio zaraženi USB stik koji je isporučen njihovoj kompaniji kao poklon od Best Buy.
Incident je dobio toliko pažnje da je FBI morao da izda upozorenje u kome se navodi da je to delo sajber-kriminalne grupe poznate pod imenom Fin7, i da grupa cilja kompanije kojima šalje zaražene USB uređaje.
Napad funkcioniše na takav način da kada se ti uređaji uključe u računar, preuzima se i pokreće JavaScript backdoor. Ova tehnika nije nepoznata ali se obično povezuje sa bezbednosnim istraživačima koji je koriste u svrhe obuke a ovog puta su hakeri pokušali da je iskoriste.
Prema rečima potpredsednika Trustwave SpiderLabsa Ziv Madora, kompaniju je o ovom pokušaju napada obavestio jedan njihov poslovni saradnik a firma koja je bila cilj napada je iz ugostiteljskog sektora. Toj firmi čije je sedište u SAD, zaraženi USB stigao je u februaru.
USB uređaj je napadač inteligentno upakovao, jer je kompanija koja je dobila poklon karticu sa Best Buya od 50 dolara u paketu dobila i pismo sa logotipom Best Buya.
“Kompanija Best Buy zahvaljuje što ste naš redovni kupac tokom dužeg perioda, pa smo želeli da vam pošaljemo poklon karticu u iznosu od 50 USD. Možete je potrošiti na bilo koji proizvod sa liste predmeta predstavljenih na USB stiku. Hvala vam još jednom što ste nas izabrali!”, piše u pismu upućenom kompaniji.
Srećom, onaj koji je dobio pismo je bio dobro obučen i nije radio prema uputstvu iz pisma već je umesto toga poslao USB uređaj na dalju analizu.
Istraživači kažu da je ovaj USB uređaj Arduino mikrokontroler ATMEGA32U4 i da je zaražen GRIFFON malverom. USB je dizajniran tako da se ponaša kao USB tastatura pre svega zato što su takve tastature kompatibilne sa gotovo svim vrstama sistema, a ubacivanje zlonamernih komandi je lakše.
USB uređaj izvršava niz prikrivenih PowerShell naredbi za učitavanje podataka o konfiguraciji sistema uređaja na C&C server kojim upravljaju napadači i čeka dodatna uputstva od napadača.
Istraživači apeluju da kompanije ne povezuju USB uređaje koje su dobili neočekivano, bez obzira na to koliko je atraktivna ponuda, kako je prikrivena ili koliko je vredna poklon kartica.
Ovog puta hakerska grupa FIN7 šalje zaražene USB-ove, ali u maju 2017. IBM je poslao USB stickove zaražene malverom, u septembru 2018. Schneider electric je isporučio USB diskove zaražene malverom. U januaru 2018. tajvanska policija podelila je pobednicima kviza o sajber-bezbednosti USB-ove zaražene malverom kao nagrade - kakva ironija!

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



