





 Pratite nas preko RSS-a
Sajber-kriminalci šire opasni backdoor kao lažno ažuriranje za Google Chrome
Vesti, 26.03.2020, 13:00 PM
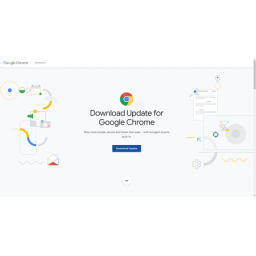
Sajber-kriminalci koriste hakovane WordPress sajtove kompanija i novinske sajtove za širenje backdoor malvera koji im omogućava da u drugoj fazi napada već inficirane uređaje zarazi drugim malverima poput keyloggera, trojanaca i malvera koji kradu informacije.
Nakon što steknu administratorski pristup kompromitovanim WordPress sajtovima, napadači ubacuju JavaScript kod koji će automatski preusmeriti posetioce na fišing web sajtove. Ove stranice dizajnirane su tako da izgledaju kao legitimna stranica za ažuriranje Google Chromea, a napadači ih koriste da ubede potencijalne žrtve da preuzmu ažuriranje za svoj pregledač.
Međutim, umesto ažuriranja za Chrome, žrtve će preuzeti malver koji će zaraziti njihove uređaje i omogućiti onima koji stoje iza ove kampanje da daljinski preuzmu kontrolu nad njihovim računarima.
Kada se pokrene, instalacioni program ostavlja na računaru TeamViewer instalaciju i otvara dve lozinkom zaštićene SFX arhive koje sadrže fajlove potrebne za otvaranje lažne stranice za ažuriranje, kao i skriptu koju malver koristi da zaobiđe ugrađenu Windowsovu antivirusnu zaštitu.
Grupa koja stoji iza ovog napada “ranije je bila umešana u širenje lažnog instalacionog fajla popularnog VSDC video editora preko njegovog zvaničnog web sajta i softverske platforme CNET”, kažu istraživači kompanije Doctor Web.
Oni takođe stoje iza napada u kom je korišćen lažni web sajt NordVPN da bi se posetioci zarazili trojancem Bolik, dok se istovremeno instalirao NordVPN kako se ne bi izazvala bilo kakva sumnja.
Dok su ranije koristili kompromitovane sajtove za širenje bankarskog trojanca i KPOT malvera, ovog puta grupa koristi složeniji put infekcije koji uključuje backdoor koji im omogućava dalje inficiranje računara drugim malerima.
Napadači koriste backdoor da isporuče X-Key Keylogger, Predator The Thief i trojanca koji im pomaže u kontroli zaraženih računara preko RDP protokola.
“Izbor cilja zasnovan je na geolokaciji i detekciji pregledača. Ciljna grupa su korisnici iz SAD, Kanade, Australije, Velike Britanije, Izraela i Turske koji koriste Google Chrome”, objašnjavaju istraživači.
“Važno je napomenuti da preuzeti fajl ima validan digitalni potpis identičan potpisu lažnog instalacionog programa NordVPN koju distribuira ista kriminalna grupa.“
Lažna ažuriranja za Chrome dolaze u obliku dva različita instalaciona fajla pod nazivom Critical_Update.exe i Update.exe. Više od 2000 ljudi je do sada preuzelo lažno ažuriranje.
Više informacija o mehanizmu infekcije koji se koristi tokom ovog napada dostupno je u izveštaju kompanije Doctor Web.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



