





 Pratite nas preko RSS-a
Sajber kriminalci za širenje malvera koriste linkove u dokumentima koji se automatski ažuriraju
Vesti, 21.08.2017, 08:00 AM
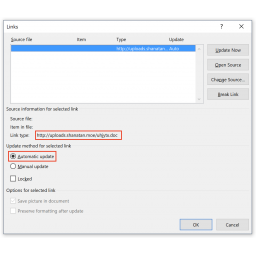
Istraživač Havier Mertens primetio je a zatim i analizirao maliciozni Word fajl koji je automatski preuzeo maliciozni RTF fajl što je na kraju dovelo do infekcije malverom.
Mertensu se napad učinio neobičnim jer se sa taktikom koju su koristili napadači nikada ranije nije sreo. Napadači koriste funkciju Microsoft Worda koja omogućava fajlovima da automatski ažuriraju linkove koje sadrže.
Vektor infekcije je klasičan - dokument pod nazivom "N_Order#xxxxx.docx sa 5 slučajno odabranih brojeva, koji stiže do korisnika kao atačment u emailu. Fajl ima umetnuti link za drugi dokument koji je maliciozni RTF fajl koji pokušava da iskoristi CVE 2017-0199.
Word fajl pokušava da pristupi malicioznom RTF fajlu i ako uspe u tome, kasnije preuzima JavaScript payload koji preuzima RAT Netwire.
Mertens kaže da se link ažurira bez interakcije korisnika, bez upozorenja ili zahteva korisniku da to odobri. Međutim, servis za analizu malvera Malwr pokazuje da fajl traži odorenje od žrtve da ažurira dokument.
Nedavno su istraživači iz kompanije Trend Micro primetili da se CVE 2017-0199 ranjivost iskorišćava za napade. U napadu koji su analizirali u Trend Micro mehanizam isporučivanja malvera je isti (email atačment), fajl koji služi kao mamac je PowerPoint Open XML Slide Show (PPSX) fajl, a sličan je i finalni payload koji se pokreće pomoću funkcije animacije PowerPoint Show.
Sve ovo podseća na relativno novu tehniku isporuke PowerPoint malvera. U tom slučaju, interakcija korisnika je neophodna. Žrtva mora da pređe kursorom miša preko linka u PowerPoint fajlu da bi pokrenula preuzimanje.
"Vreme će pokazati da li će ovaj novi načun infekcije postati popularan među kriminalcima. Činjenica da nije potreban macro je novina, a pokretanje (preuzimanja) bazirano na pokretima miša je pametan potez", kaže Žerom Segura, istraživač iz firme Malwarebytes.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



