





 Pratite nas preko RSS-a
Sajber napadi ruskih hakera na Belu kuću
Vesti, 09.04.2015, 00:30 AM
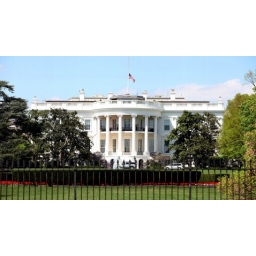
Hakeri su u prošle godine upali u kompjuterske sisteme američkog Stejt Departmenta i Bele kuće, a kako su CNN-u rekli američki zvaničnici koji su uključeni u istragu, veruje se je reč o ruskim hakerima iza kojih stoje ruske vlasti.
Upad je izveden preko računara iz celog sveta, jer hakeri često kriju svoje tragove, ali su istražitelji na osnovu “izdajničkih” kodova i drugih pokazatelja zaključili da je reč o hakerima koji rade za rusku vladu, rekli su CNN-u neimenovani zvaničnici.
Informacija o hakerskom napadu na Belu kuću javno je objavljena krajem oktobra prošle godine, ali izgleda da su hakeri došli do Bele kuće kompromitujući email sistem Stejt Departmenta. U novembru je email sistem Stejt Departmenta bio privremeno offline, prvi put u istoriji ove institucije. Isto se dogodilo i sredinom marta ove godine, ali je tada bila isključena glavna kompjuterska mreža Stejt Departmenta. Zvanično, ovo je objašnjeno zakazanom implementacijom dodatnih bezbednosnih mera, ali je tada jedan neimenovani zvaničnik rekao da je primećena sumnjiva aktivnost u isto vreme kada se dogodio u upad u sisteme Bele kuće.
Kako izveštava CNN, ova dva incidenta su povezana i veruje se da iza njih stoji ruska vlada čiji su hakeri iskoristili kompromitovane kompjutere Stejt Departmenta da bi pristupili mreži Bele kuće. Veruje se da su i Stejt Department i Bela kuća hakovani pomoću fišing emailova.
Nakon što je jedan od zaposlenih u Stejt Departmentu bio prevaren i instalirao malver na računaru, napadači su uspeli da kompromituju email sistem Stejt Departmenta. To im je omogućilo da kompormituju email naloge zaposlenih i da ih iskoriste za slanje fišing emailova koji su izgledali legitimno a koji su poslati na email adrese zaposlenih u Beloj kući. Proces infekcije je još jednom ponovljen i mreža Izvršne kancelarije predsednika SAD je kompromitovana na taj način.
Kako tvrde američki zvaničnici, kompjuterska mreža Bele kuće koja je pod posebnim merama zaštite nije kompromitovana, ali upad u drugu mrežu koja nije poverljiva ipak je omogućio napadačima pristup osetljivim informacijama kao što je detaljan raspored aktivnosti predsednika Obame.
Obamin savetnik Ben Rods je rekao da uprkos slabostima u sistemu koji nije pod posebnim merama zaštite, onaj koji ima takve mere zaštite i koji se smatra poverljivim je bezbedan.
Nema zvanične potvrde da ruska vlada stoji iza ovih napada, ali niko nije ni demantovao ove tvrdnje, što ukazuje da ovakve optužbe treba da budu potkrepljene čvršćim dokazima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



