





 Pratite nas preko RSS-a
Samo polovina žrtava ransomwarea koje su platile otkup je vratila svoje fajlove
Vesti, 12.03.2018, 10:00 AM
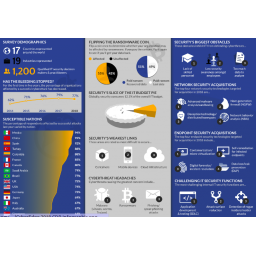
Istraživanje u kome je učestvovalo skoro 1200 IT stručnjaka iz 17 zemalja pokazalo je da je samo polovina onih koji su prošle godine bili žrtve infekcije ransomwarea uspeli da vrate svoje fajlove pošto su platili traženi otkup.
Istraživanje, koje je sprovela firma CyberEdge Group, otkriva da plaćanje otkupa, što je često očajnički potez, ne garantuje da će žrtve dobiti pristup svojim fajlovima.
Redovno pravljenje rezervnih kopija je i dalje najefikasnija odbrana od mogućih infekcija ransomwarea, jer je tako oporavak fajlova najednostavniji, najjeftiniji i najsigurniji.
Istraživanje pokazuje da je 55% ispitanika doživelo infekciju ransomwarea u 2017. godini, dok je godinu pre toga 61% ispitanika doživelo slične incidente.
Od svih žrtava koje su pretrpele infekciju ransomwarea, CyberEdge je otkrio da se 61,3% žrtava odlučilo da ne plati otkupninu. Neke su nepovratno ostali bez fajlova (8%), dok su ostali (53,3%) uspeli da oporave fajlove, bilo iz rezervnih kopija ili koristeći dekriptere ako su bili dostupni.
Od 38,7% koji su se odlučili da plate otkupninu, malo manje od polovine je vratilo fajlove pomoću alata koje su im obezbedili autori ransomwarea.
Ostalu sz izgubili svoje podatke. Autori ransomwarea ili nisu dali žrtvama uputstvo za dešifrovanje ili alat, ili pak ovi alati nisu dali očekivane rezultate.
Sve u svemu, studija je pokazala da je više od četvrtine žrtava ransomwarea (27,6%) izgubilo zauvek svoje podatke, bez obzira da li su platili ili ne traženi otkup.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



