





 Pratite nas preko RSS-a
Samo prošle godine kompromitovano stotine miliona korisničkih naloga
Vesti, 19.02.2014, 07:08 AM
Za one kojima Pastebin.com zvuči nepoznato, reč je o web alatu koji se koristi za deljenje tekstova i koji programeri često koriste za deljenje koda softvera, ali koji je verovatno prepoznatljiviji kao web lokacija na kojoj hakeri dele podatke ukradene tokom napada na web sajtove. Mnogi hakeri su prestali da koriste Pastebin za objavljivanje ukradenih podataka jer administratori servisa brišu osetljive podatke u relativno kratkom roku. Ipak, još uvek mnogo njih i dalje koristi Pastebin.
Švajcarska firma High-Tech Bridge sprovela je eksperiment u okviru koga su njeni stručnjaci analizirali web sajt Pastebin.com, tačnije rečeno, ukradene podatke koje su hakeri objavljivali na sajtu tokom prošle godine. Tokom tog perioda na sajtu su objavljena korisnička imena i lozinke više od 300000 naloga.
Analizom nisu obuhvaćene lažne objave, duplikati ili objave od malog značaja.
Stručnjaci švajcarske firme otkrili su da su samo tokom prošle godine na Pastebin.com objavljeni podaci o 311095 kompromitivanih naloga, što pokazuje da su prave razmere globalnog kompromitovanja podataka ogromne, i da je reč o stotinama miliona kompromitovanih podataka koji su hakeri ukrali od organizacija, kompanija i pojedinaca tokom prošle godine.
Ono što su otkrili stručnjaci High-Tech Bridge predstavlja samo 0,01-1% ukupnih podataka koje su kompromitovali hakeri.
Hakeri na Pastebin.com obično ne objavljuju sve ukradene podatke, već sajt koriste kako bi dokazali da je njihov napad bio uspešan, objavljujući samo uzorke kao dokaz.
Pojedine kompanije pažljivo prate objave na Pastebin.com, u strahu da bi se njihovi podaci mogli naći na sajtu, pa zato koriste botove koji pretražuju sajt u određenim vremenskim intervalima, tragajući za informacijama koji se mogu povezati sa njima. Administartori sajta kažu da dobijaju veliki broj emailova od korisnika koji prijavljuju da su njihovi podaci zloupotrebljeni i objavljeni na sajtu, i da oni nastoje da reaguju u roku od 24 sata. Međutim, nekada je za to prekasno.
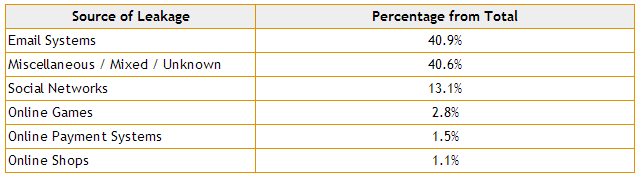
Hakeri na Pastebin.com najčešće objavljuju podatke ukradene iz email sistema (40,9%), sa društvenih mreža (13,1%), online igara (2,8%), online platnih sistema (1,5%) i online prodavnica (1,1%), a izvori preostalih podataka (40,6%) su mešoviti ili nepoznati.
S obzirom na njihovu popularnost, ne čudi što su među najčešće objavljivanim kompromitovanim podacima o email nalozima na Pastebin.com oni koji pripadaju korisnicima Gmail (25,1%) i Yahoo (22,0%) email servisa. Za njima slede Hotmail sa 7,6% i ruski mail.ru sa 5,2%
Među kompromitovanim podacima sa društvenih mreža dominiraju podaci korisnika Facebook-a (92%) a na drugom mestu su podaci sa Twitter-a (7,8%), što ne znači da su ovi servisi najmanje bezbedni već samo da su najpopularniji i zato interesantni hakerima.
“300000 kompromitovanih korisničkih naloga tokom poslednjih 12 meseci je orgoman broj ako uzmemo u obzir da je ova količina podataka uskladištena samo na jednom jedinom legitimnom web sajtu”, kaže Ilia Koločenko, direktor High-Tech Bridge. “Osim toga, ovih 300000 su samo mali procent ukradenih informacija koje su hakeri objavili javno. Nemoguće je dati tačnu procenu koliko je tačno korisničkih naloga kompromitovano, ali mi mislimo da se može govoriti najmanje o nekoliko stotina miliona. Ljudi konačno treba da razumeju da je internet veoma neprijateljsko mesto, a provajderi online usluga treba najzad da počnu da ozbiljno shvataju bezbednost.”
Više detalja o ovome na sajtu High-Tech Bridge.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



