





 Pratite nas preko RSS-a
Sextortion: Emailovi kojima se ucenjuju žrtve vode do ransomwarea i trojanca koji krade podatke
Vesti, 13.12.2018, 10:30 AM
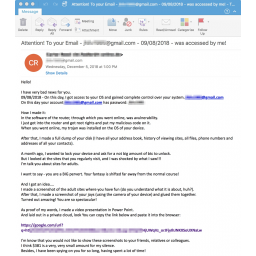
“Sextortion” je oblik ucene žrtve kojoj kriminalci prete da će tajno snimljeni video snimak na kome žrtva radi nešto što bi moglo da je kompromituje objaviti javno ili ga poslati njegovim/njenim prijateljima i porodici. Ako žrtva ispuni zahtev ucenjivača, često ulazi u začarani krug ucena i zastrašivanja.
Istraživači kompanije Proofpoint upozorili su na novi talas emailova koje kriminalci šalju sa ciljem da prevare potencijalne žrtve da instaliraju trojanca Azorult koji krade informacije, i koji preuzima i instalira ransomware GandCrab.
Jedna o često korišćenih taktika u sextortion email prevarama je da se potencijalnoj žrtvi pošalje email u kome se tvrdi da je neko hakovao njen računar i snimio video dok je žrtva bila na pornografskim sajtovima. Ovi emailovi mogu takođe sadržati lozinke žrtve koje su procurele tokom napada na neke online servise. To što neko navodno zna njene lozinke žrtvu treba da uplaši i ubedi da je pretnja stvarna.
Emailovi obično sadrže instrukcije za žrtvu da pošalje bitcoine ucenjivačima, uz pretnju, da ukoliko to ne učini, da će kompromitujući video snimci biti prosleđeni svim njenim kontaktima.
Ako se nešto slično dogodi vama, budite sigurni - u pitanju je prevara, vaš računar nije hakovan i kriminalci nemaju vaše video snimke.
Istraživači iz ProofPointa kažu da kriminalci koji stoje iza ove nove sextortion kampanje ne šalju žrtvama Bitcoin adresu na koju žrtve treba da pošalju uplatu, već pozivaju žrtve da preuzmu video koji su napravili dok je žrtva navodno radila nešto što je može kompromitovati. Međutim, preuzeti zip fajl sadrži izvršni fajl koji će instalirati malver na računaru.
Naziv preuzetih fajlova je Foto_Client89661_01.zip ili slično.
Ova nova taktika je još opasnija, pošto oni koji dobiju takav email mogu biti toliko uplašeni da će brže-bolje pokušati da provere da li takav video postoji. To znači da će tako preuzeti zip fajl i pokušati da ga otvore. Rezultat je infekcija računara sa dva različita tipa malvera.
Prva infekcija, Azorult, biće korišćena za krađu informacija sa računara, kao što su podaci za prijavljivanje na naloge, kolačići, fajlovi, istorija ćaskanja i još mnogo toga. Onda se instalira GandCrab ransomware, koji će šifrovati podatke sa računara.
Dakle, u ovom slučaju problem nije samo pokušaj prevare, već još jedan ozbiljan problem - infekcija računara.
Zbog toga je važno da ne verujete ničemu što ste dobili od nepoznatih ljudi putem emaila. Umesto toga, potražte na internetu da li su i drugi dobili ovakve emailove i brzo ćete uvideti da je ovo samo prevara te da bi takve emailove samo trebalo obrisati.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



