





 Pratite nas preko RSS-a
Skandal u Ukrajini: zaposleni u nuklearnoj elektrani krali struju za rudarenje kriptovalute
Vesti, 27.08.2019, 10:30 AM
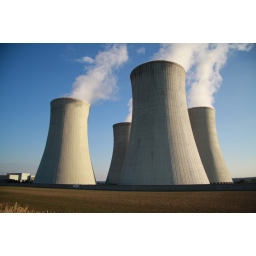
Služba bezbednosti Ukrajine (SBU) pokrenula je istragu nakon što je otkriveno da je nekoliko zaposlenih u lokalnoj nuklearnoj elektrani povezalo delove interne mreže elektrane sa internetom zbog rudarenja kriptovaluta.
Incident se dogodio u julu u nuklearnoj elektrani u blizini grada Južnoukrainsk, na jugu Ukrajine.
Zaposleni su instalirali opremu za rudarenje bitcoina u jednoj od administrativnih zgrada fabrike kako bi iskoristili električnu energiju iz lokalne mreže. Radeći to, oni su nenamerno otkrili poverljive informacije o samoj elektrani, njenoj sigurnosti i slabostima u nuklearnom postrojenju.
Istraga koju vodi SBU gleda na incident kao na potencijalno odavanje državne tajne, pošto se nuklearna elektrana smatra kritičnom infrastrukturom. SBU takođe pokušava da otkrije da li su napadači koristili opremu za rudarenje kriptovalute kao ulaznu tačku za prikupljanje poverljivih informacija kao što su one o fizičkim odbranama i zaštitama postrojenja.
10. jula 2019. godine agenti SBU-a su u elektrani pretresli prostorije Nacionalne garde, koja je zadužena za bezbednost nuklearne elektrane. Pronađeno je i zaplenjeno 6 grafičkih kartica AMD Radeon RX470, napajanja, kuleri, matična ploča, USB fleš uređaj i hard disk koji su korišćeni za rudarenje kriptovaluta.
Pored toga, SBU je istog dana izvršio pretres prostorija jedinice Nacionalne garde Ukrajine gde su agenti pronašli dodatnu opremu koja je korišćena u iste svrhe.
Vlasti će pokrenuti krivični postupak protiv zvaničnika nuklearne elektrane za koje se veruje da su umešani u rudarenje kriptovalute.
Ako iko bude osuđen, može dobiti od 2 do 5 godina zatvora zbog odavanja državne tajne u skladu sa članom 238. Krivičnog zakona Ukrajine. Međutim, kazna bi mogla biti povećana i na 8 godina ako se ispostavi da je ovaj incident prouzrokovao ozbiljne posledice.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



