





 Pratite nas preko RSS-a
Skrivene instrukcije mogu da pretvore Copilot za Word u AI crva
Vesti, 31.07.2026, 13:00 PM
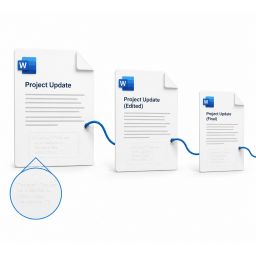
Bez makroa, bez malvera i iskorišćavanja ranjivosti, istraživač bezbednosti En Klajp Salt pokazao je kako Microsoft Copilot za Word može biti iskorišćen za širenje „AI crva“ u prompt injection napadu.
Napad funkcioniše tako što napadač u Word dokument sakrije zlonamerne instrukcije napisane belim slovima na beloj pozadini, zbog čega su one nevidljive korisniku.
Kada korisnik zatraži od Copilota da napiše ili izmeni sadržaj na osnovu tog dokumenta, Copilot zanemaruje formatiranje, čita skrivene instrukcije i tretira ih kao deo korisničkog zahteva.
Zatim automatski dodaje iste skrivene instrukcije u novi dokument, koji postaje novi prenosilac napada. Kada neko drugi kasnije upotrebi taj dokument kao osnovu za rad sa Copilotom, ceo proces se ponavlja. Pošto dokumente kreiraju i uređuju legitimni korisnici, napad može biti teško pratiti.
Prema istraživaču, napad i dalje funkcioniše uprkos Microsoftovim zaštitama i prelasku na novije GPT-5.5 i GPT-5.6 modele.
Problem nije ograničen samo na Microsoft Copilot. Stručnjaci upozoravaju da se radi o širem ograničenju današnjih velikih jezičkih modela (LLM), kod kojih se sadržaj koji kontroliše napadač obrađuje zajedno sa pouzdanim instrukcijama korisnika. Takvi napadi poznati su kao prompt injection i predstavljaju jedan od najvećih bezbednosnih izazova za AI sisteme, a pojedini stručnjaci smatraju da možda nikada neće biti u potpunosti rešeni.
Korisnicima se savetuje da dokumente dobijene iz spoljašnjih izvora smatraju nepouzdanim, da pažljivo pregledaju sadržaj pre korišćenja Copilota i da provere sve dokumente koje je AI izmenio ili kreirao pre nego što ih proslede drugima.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju
Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



