





 Pratite nas preko RSS-a
Smart App Control u Windows 11 proširio asortiman potencijalno opasnih fajlova koje blokira
Vesti, 05.08.2022, 09:00 AM
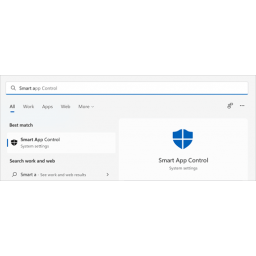
Smart App Control, pametni mehanizam za kontrolu aplikacija koji je debitovao u operativnom sistemu Windows 11, blokira pokretanje zlonamernih, nepouzdanih ili nepotpisanih aplikacija na Windows uređajima. Nakon nekoliko meseci razvoja u programu Insajder, nova sigurnosna funkcija dobila je nove mogućnosti blokiranja zlonamernih fajlova.
Smart App Control (SAC) je debitovao u martovskoj verziji 22567 na Dev Channel. Funkcija je odgovorna za blokiranje potencijalno opasnih aplikacija, a sada je njen asortiman blokiranih fajlova značajno proširen.
Kako je objavio Dejvid Veston, potpredsednik za bezbednost OS i preduzeća u Microsoftu, inteligentna kontrola aplikacija sada blokira potencijalno opasne iso i lnk fajlove. Pored toga, i .appref-ms, .bat, .cmd, .chm, .cpl, .js, .jse, .msc, .msp, .reg, .vbe, .vbs, .vsf, IMG, VHD i VHDX fajlovi mogu biti blokirani.
Veston kaže da je SAC „veliko poboljšanje bezbednosnog modela Windowsa 11“, dizajnirano da omogući otvaranje samo sigurnih i pouzdanih aplikacija. On je takođe rekao da će „uređaji koji koriste prethodne verzije operativnog sistema Windows 11 morati da se resetuju i da imaju čistu instalaciju Windowsa 11 da bi iskoristili ovu funkciju.
Kada se blokira opasni fajl pomoću SAC-a, sistem će otvoriti dijalog sa sledećom porukom: „Smart App Control blokirao je aplikaciju koja možda nije bezbedna. Ovaj fajl je blokiran jer fajlovi ovog tipa sa interneta mogu biti opasni.“
SAC sprečava da se ovi fajlovi otvore automatski, dajući korisnicima izbor da li žele da rizikuju.
Treba napomenuti da Microsoft trenutno ne navodi sve formate koje SAC blokira, verovatno zato što je mehanizam tek testiran sa Insajderima i još uvek nije dostupan svima.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



