





 Pratite nas preko RSS-a
Snouden otkrio detalje o programu NSA ''MonsterMind'' i kako je NSA greškom prekinula internet u Siriji
Vesti, 14.08.2014, 09:42 AM
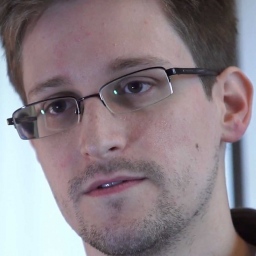
Posle višemesečnog razotkrivanja tajnih aktivnosti američke Nacionalne bezbednosne agencije (NSA), Edvard Snouden bivši saradnik agencije i dalje ima šta da kaže na tu temu.
U intervjuu za Wired Snouden je otkrio da je NSA razvila projekat za sajber ratovanje nazvan “MonsterMind” za automatske odgovore na sajber napade drugih zemalja, bez ikakvog učešća ljudi u odgovoru na napade.
MonsterMind koristi softver koji traži obrazac saobraćaja koji može ukazati na mogući sajber napad iz inostranstva. Kada otkrije napad MonsterMind ga blokira i pokreće protivnapad na napadače.
Ovakav sigurnosni sistem nije nov, ali NSA softver može da uzvrati na napad, bez učešća ljudi u tom procesu što je, prema mišljenju Snoudena, problematično u svemu ovome.
Snouden je izrazio zabrinutost da bi MonsterMind mogao dovesti do protivnapada na pogrešnu stranu jer prema njegovim rečima, “mogli biste imati nekog ko, na primer, sedi u Kini, a da izgleda kao da napadi dolaze iz Rusije”.
Sam projekat je sa aspekta nacionalne bezbednosti značajan, ali Snouden ističe da postoji ogroman rizik da se tako, bez razloga, prouzorkuju međunarodne tenzije i stvore novi problemi koje bi američka diplomatija morala da rešava.
Osim toga, Snouden smatra da je MonsterMind velika pretnja privatnosti zato što, da bi se NSA borila protiv ovakvih pretnji, najpre mora da dobije pristup svim privatnim komunikacijama koje dolaze iz inostranstva ljudima u SAD.
“Argument je da je jedini način na koji možemo identifikovati zlonamerne saobraćajne tokove i odgovoriti na njih taj da analiziramo celokupan protok saobraćaja. Ako ga analiziramo, to znači da moramo da presrećemo sve tokove saobraćaja. To znači kršenje 4. amandmana, zaplenu privatnih komunikacija bez naloga, bez verovatnog razloga ili čak sumnje za prestup. Za sve, i sve vreme”, kaže Snouden pokušavajući da opiše kako izgleda realnost u kojoj privatnost ništa ne znači za NSA.
NSA je odbila da komentariše Snoudenove tvrdnje o programu MonsterMind, ali je još jednom pozvala Snoudena da se iz Rusije vrati u SAD i suoči sa optužbama protiv njega.
Pored priče o projektu MonsterMind, Snouden je u intervjuu za Wired otkrio i da su hakeri NSA greškom na tri dana prekinuli internet u Siriji u novembru 2012. godine kada su pokušali da iskoriste ranjivost u jednom od ključnih rutera glavnog internet provdajdera u ovoj zemlji. Hakeri TAO jedinice NSA su napravili ovu grešku pokušavajući da pristupe email i drugim internet komunikacijama u Siriji, ali je njihov pokušaj pošao naopako. NSA je strahovala da će Sirija otkriti exploit, ali se to nije dogodilo. Snoudenu je 2013. godine, dok je on još radio za agenciju, jedan od agenata NSA otkrio da su za taj incident odgovorni hakeri NSA a ne Asad kako je bilo opšte uverenje.
“Srećom po NSA, Sirijci su izgleda bili više fokusirani da povrate internet nego na pronalaženje uzroka prekida”, piše Wired. Snouden se na ovu temu našalio rekavši: “Da su nas uhvatili, uvek smo mogli da pokažemo prstom na Izrael.”

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



