





 Pratite nas preko RSS-a
Sophos antivirus svoje ažuriranje prepoznavao kao malver
Vesti, 21.09.2012, 09:08 AM
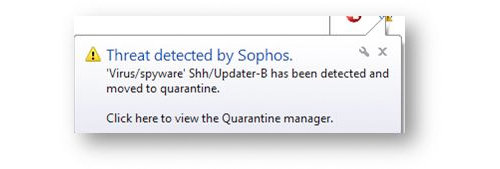
Zahvaljujući sve većem broju hakera, virusa i zombi mreža, antivirusni programi su neophodni u današnjem svetu. Dobrobit od njih je veća od povremenih problema koje korisnicima prouzrokuju ovi programi, kao što je onaj koji su ove nedelje iskusili korisnici antivirusnog softvera koji proizvodi kompanija Sophos. Naime, ovaj antivirusni softver prepoznavao je svoje sopstvene fajlove kao zlonamerne a logičan sled događaja bilo je njihovo odlaganje u karantin.
Antivirusi ponekad prave greške detektujući legitimne fajlove kao zlonamerne, ali se ovakve greške mogu tolerisati zbog toga što je bolje biti oprezan nego rizikovati da sistem bude zaražen. Ipak, Sophos je otišao korak dalje sa najnovijim ažuriranjem koje je objavila kompanija i fajl Shh/Updater-B označio kao zlonameran. Oni korisnici i administratori koji su odabrali opciju koja im omogućava da sami izaberu šta će se desiti kada se otkrije pretnja nisu pretrpeli štetu. Nasuprot tome, oni kod kojih je antivirusni softver podešen tako da sam preduzima korake kad otkrije pretnju imali su probleme zbog toga što je antivirus sopstveno ažuriranje odlagao u karantin.
Sophos je rešio problem objavljivanjem novog ažuriranja avab-jd.ide, koje je objavljeno istog dana uveče. Kompanija se izvinila korisnicima zbog problema.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



