





 Pratite nas preko RSS-a
Sponzorisani rezultati pretrage na Bing-u i Yahoo-u vode do opasnog rootkit-a
Vesti, 17.10.2011, 08:11 AM
Ukoliko tragate za Flash Player-om koristeći kao pretraživače Yahoo ili Bing, mogli biste umesto željenog programa da naiđete na nešto što ne biste želeli na svom računaru.
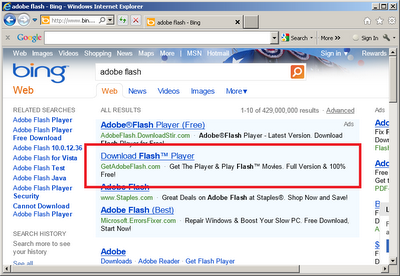
Istraživači kompanije GFI Software, proizvođača antivirusa, otkrili su da takozvani sponzorisani rezultati pretrage koji se pojavljuju kao odgovor na ključne reči “Adobe Flash” na Yahoo i Bing pretraživačima vode ka stranici pod nazivom “Download Flash Player” koja se nalazi na adresi GetAdobeFlash.com
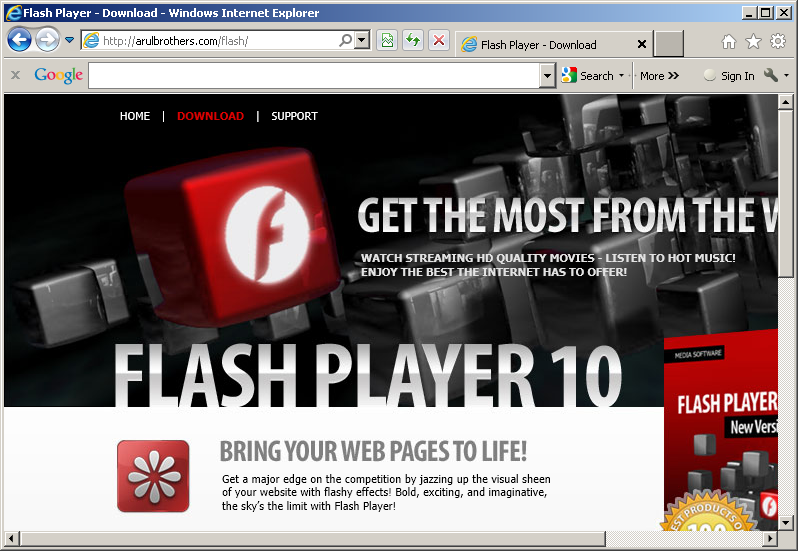
Klik na link preusmerava korisnike ka lažnoj stranici na kojoj se reklamira Flash Player 10 ali umesto njega sa te internet adrese se distribuira opasni rootkit.
Reč je o Sirefef (ZeroAccess ili Max++) rootkit-u, kojeg su stručnjaci GFI Software-a označili kao najopasniji maliciozni kod koji trenutno cirkuliše internetom. Sirefef onemogućava svaki pokušaj da bude uklonjen sa zaraženog računara, i skoro ga je nemoguće ukloniti, kažu iz GFI.
Ovo nije prvi put da je pretraga na Bingu zagađena na ovakav način, preko sponzorisanih rezultata. Prošlog meseca GFI je takođe izvestio o sličnom zagađenju pretrage koja je ovog puta koristila popularnost nekolicine programa, među kojima su se našli Firefox, Skype i uTorrent.
Ovakvi incidenti ukazuju da na to da Microsoft mora da bolje kontroliše oglase na Bingu, smatraju u GFI. To što je i Yahoo pogođen ovim zagađenjem pretrage posledica je toga što oba pretraživača koriste isti mehanizam pretrage.
Google je nekada imao sličan problem sa sajber kriminalcima koji su uspevali da prevare Google-ov tim koji je zadužen za oglase na pretraživaču. Međutim, Google je sada oprezniji i ovakvi napadi na Google-u su sada prava retkost. To je i razlog zbog čega su napori sajber kriminalaca preusmereni sa Google-a koji je postao teška meta na Bing koji očigledno ima daleko slabiju kontrolu oglasa.
Za sada se ovakvi napadi oslanjaju uglavnom na taktike društvenog inženjeringa, te se korisnici, da bi distribucija malware-a bila uspešna, moraju nagovoriti da preuzmu maliciozni fajl sa određene lažne strane. Ukoliko korisnik ne nasedne, rezultat će biti nepovoljan po napadače. Međutim, kako upozoravaju iz GFI, moglo bi doći do promene taktike, te bi exploit-i i drive-by installs na ovakvim lažnim sajtovima predstavljali daleko ozbiljniji problem.
Opšte preporuka stručnjaka koja je ujedno i način da se izbegnu ovakve zamke glasi: preuzimajte programe sa legitimnih veb sajtova proizvođača i programera i to tako to ćete adresu veb sajta sami uneti u adresni bar browser-a umesto da idete lakšim ali opasnijim putem pretraživanja.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



