





 Pratite nas preko RSS-a
Spotlight u OS X Yosemite ima propust koji otkriva privatne podatke korisnika Apple Maila
Vesti, 11.01.2015, 22:27 PM
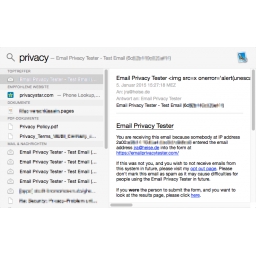
Spotlight, sistemski alat za pretragu u OS X Yosemite ima propust koji može otkriti privatne podatke korisnika OS X spamerima, fišerima ili oglašivačima koji šalju emailove.
Spotlight indeksira sve što se nalazi na OS X sistemu kako bi omogućio korisniku da brzo pronađe ono što mu je potrebno. Spotlight takođe omogućava pregled određenih vrsta fajlova, uključujući i emailove.
Oglačivači, spameri i fišeri često u svoje emailove uključuju slike, da bi saznali da li je onaj kome je email poslat otvorio poruku, što je potvrda da se ta email adresa aktivno koristi. Uključivanjem malih slika koje se hostuju na njihovim serverima u emailove, oni beleže kompjutere koji im pristupaju.
Često te slike nisu veće od jednog piksela, što ih čini nevidljivim za korisnike. Većina email klijenata, uključujući i Apple Mail, ima opciju koja omogućava da se blokira učitavanje eksternog sadržaja prilikom otvaranja email poruke, da bi se onemogućila takva vrsta praćenja.
Međutim, Spotlight ne može biti konfigurisan na takav način, tako da ta opcija u Apple Mail ne uključuje i funkciju pregleda emaila u Spotlightu.
Informacije do kojih bi na ovaj način mogli doći oglašivači, ili u najgorem slučaju sajber kriminalci, uključuju IP adresu računara koji je primio poruku, kao i informacije o verziji web browsera i operativnog sistema.
Na osnovu tih informacija, napadač bi mogao osmisliti metode napada koja su pogodne za tu konfiguraciju.
Jedan od načina da se spreči curenje podataka na ovaj način je da se onemogući prikazivanje email poruka u rezultatima pretrage Spotlighta.
Osim toga, postoji i dodatak za onemogućavanje Quick Looka koji sprečava učitavanje eksternog sadržaja u pregledu emailova koji se prikazuju u formi običnog teksta.
Detalje o ovom propustu objavio je nemački sajt Heise. Apple još uvek nije komentarisao ovaj propust.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



