





 Pratite nas preko RSS-a
Šta bi korisnici mogli da nauče od stručnjaka za bezbednost
Vesti, 24.07.2015, 01:00 AM
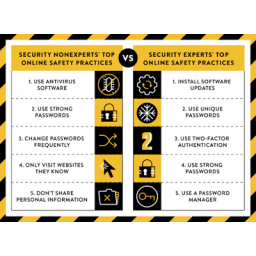
Istraživači iz kompanije Google pitali su 231 stručnjaka za bezbednost i 294 korisnika interneta koji nisu stručnjaci o njihovoj praksi kada je u pitanju bezbednost. Ispostavilo se da se ove dve grupe veoma razlikuju kada su u pitanju prioriteti.
Onima koji nisu stručnjaci najvažnije je da koriste antivirusni softver, jake lozinke, da često menjaju lozinke, da posećuju samo web sajtove koji su im poznati i da ne dele lične podatke. S druge strane, za stručnjake je najbitnije da instaliraju ažuriranja softvera, da koriste jedinstvene lozinke, dvofaktornu autentifikaciju, jake lozinke i menadžere lozinki.
Stručnjaci prepoznaju koristi od ažuriranja. “Zakrpa, zakrpa, zakrpa”, kaže jedan od njih, dok one koji nisu stručnjaci brine potencijalna opasnost od ažuriranja softvera: “Ne znam da li je ažuriranje softvera uvek bezbedno. Šta ako preuzmete maliciozni softver?”, kaže jedan od korisnika. “Automatska ažuriranja softvera po mom mišljenju nisu bezbedna, s obziirom da mogu biti zloupotrebljena za preuzimanje malicioznog sadržaja.”
Stručnjaci prepoznaju neophodnost korišćenja jedinstvenih i jakih lozinki, kao i koliko korisni mogu biti menadžeri lozinki. Oni koji nisu eksperti ređe koriste menadžere lozinki - neki od njih misle da ih je teško koristiti, neki ne shvataju koliko korisni oni mogu biti, dok ostali jednostavno žele da zapisuju lozinke na papiru.
Još jedna zanimljivost je da oni koji nisu stručnjaci vole da koriste antivirusni softver, verovatno zbog toga što veruju da im antivirusni softver daje jednostavni, konkretni i naizgled jasan odgovor u vezi bezbednosnog statusa njihovog računara. Ali stručnjaci znaju da antivirusi nisu neprobojno rešenje, i zabrinuti su zbog velikog broja korisnika koji veruju u suprotno.
Obični korisnici izbegavaju sajtove koji su im nisu poznati, i posećuju pouzdane sajtove, verujući da su ovakvi sajtovi uvek sigurni. Oni izgleda nisu svesni da većina malicioznih sajtova nisu sajtovi napadača, već kompomitovani sajtovi koji se koriste za širenje malvera.
Na kraju, još jedna velika razlika između dve grupe je ta što stručnjaci češće koriste dvofaktornu autentifikaciju kada je ona dostupna. Obični korisnici često nisu sigurni kako ova opcija funkcioniše i koje su koristi od nje, kao i kako koristiti ovu mogućnost, te je zbog toga nevoljno koriste.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



