





 Pratite nas preko RSS-a
Šta je skeniranje interneta otkrilo o bezbednosti uređaja
Vesti, 20.03.2013, 08:45 AM
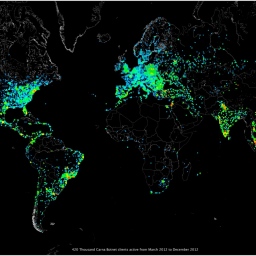
Neimenovani istraživač je koristeći jednostavnu tehniku preuzeo kontrolu nad 420000 nezaštićenih uređaja, uključujući web kamere, rutere i štampače povezane sa internetom, stvarajući veliku bot mrežu. Svi uređaji nad kojima je preuzeta kontrola bili su zaštićeni dodeljenim lozinkama ili uopšte nisu bili zaštićeni lozinkama.
Bot mreža nazvana Carna po rimskoj boginji telesnog zdravlja, bila je aktivna u periodu između marta i decembra prošle godine.
Bot mreže se često koriste za zlonamerne aktivnosti kao što su slanje spama, DDoS napade, krađu kreditnih kartica i identiteta. Ova bot mreža se nije bavila bilo kakvim zlonamernim aktivnostima, već je ugašena pošto je istraživanje okončano, pri čemu nijedan uređaj nije pretrpeo bilo kakvu štetu tokom eksperimenta.
Misija istraživača je bila da ukaže na to da u vreme kada se priča o exploit-ima i sajber ratu, stotine hiljada uređaja je nezaštićeno ili zaštićeno dodeljenim lozinkama, a isti je slučaj i sa hiljadama industrijskih uređaja širom sveta.
Šta više, mnogi uređaji i servisi koji su „učestvovali“ u eksperimentu ne bi uopšte trebalo da budu povezani na javnu mrežu.
Ovo istraživanje koje je nazvano „Internet Census 2012“ se fokusiralo na stariju IPv4 verziju interneta. Prelazak na IPv6 verziju započeo je u junu prošle godine i podržan od strane velikih kompanija Microsoft, Google, Cisco Systems, Facebook i Yahoo. Najupečatljivija razlika između IPv4 i IPv6 je u tome koliko mnogo uređaja može biti povezano sa internetom - IPv4 nudi relativno ograničeni broj adresa (4,3 milijarde), dok IPv6 nudi značajno veće mogućnosti sa 340 triliona adresa.
Čak i skeniranjem znatno manjeg IPv4 interneta, bot mreža je uspela da prikupi 9 terabajta podataka. Podaci su objavljeni na javnom domenu i dostupni za preuzimanje i analizu. Oni uključuju rezultate skeniranja portova koji pokazuju koji se servisi najčešće koriste na internetu i softver koji se koristi za ove servise, zatim, informacije o ukupnom broju IPv4 adresa koje su u upotrebi i mnogo toga još.
Botnet softver koji je pokretan na nebezbednim uređajima je mali, veličine svega 60KB, i ima mehanizam za širenje i ponovnu infekciju uređaja. Mehanizam za širenje je skenirao javne IP adrese tragajući za nezaštićenim uređajima i pokušavao da im pristupi preko telnet protokola koristeći default lozinke root:root, admin:admin, root bez lozinke ili admin bez lozinke.
Restartovanje zaraženog uređaja je dovodilo do uklanjanja Carna botnet programa, ali bi preostali aktivni botnet klijenti automatski ponovo inficirali uređaj nakon što bi on ponovo bio online.
Razlog zbog koga je istraživač koji stoji iza ovog ekperimenta želeo da ostane anoniman je taj što je metodologija korišćena u eksperimentu protivzakonita u mnogim zemljama.
Iako je bot mreža Carna uspela da poraste do broja od 420000 uređaja, stvarni broj "otvorenih" uređaja koji su zaštićeni dodeljenom lozinkom ili uopšte nisu zaštićeni lozinkom je daleko veći.
Važnije od toga je da je istraživanje pokazalo kako lako neobezbeđeni uređaji mogu biti kompromitovani. Iako su u ovom slučaju namere bile dobre, neko sa drugačijim namerama ne bi imao poteškoće da uradi isto.
Više o ovom projektu možete saznati na sajtu http://internetcensus2012.bitbucket.org/paper.html.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



