





 Pratite nas preko RSS-a
Tajlandska banka isključila 3300 bankomata pošto su hakeri ukrali 378000 dolara sa njenih bankomata
Vesti, 25.08.2016, 07:48 AM
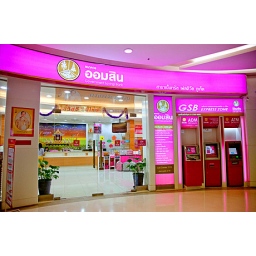
Tajlandska Goverment Savings Bank (GSB) saopštila je da je isključila oko 3300 od svojih 7000 bankomata u zemlji posle pljačke u kojoj su lopovi sa bankomata banke ukrali 378000 dolara.
Krađa se dogodila u periodu od 1. do 8. avgusta, a novac je ukraden sa bankomata koji proizvodi američka kompanije NCR.
Centralna Banka Tajlanda upozorila je na ovaj incident sve lokalne banke koje imaju bankomate koji proizvodi NCR a kojih na Tajlandu ima oko 10000.
Goverment Savings Bank je isključila 47% svojih bankomata, ostavljaju 600 NCR bankomate koji se nalaze na bezbednim mestima, u sedištima banke.
Prvi rezultati istrage koje su pokrenule vlasti Tajlanda, krađa je delo hakera koji su instalirali malver na bankomatima koji je prekinuo vezu bankomata sa mrežom banke, što je hakerima omogućilo da podinu novac a da ne budu otkriveni. Hakeri su podigli novac sa 21 bankomata, radeći noću, u grupama.
Tajlandska policija kontaktirala je tajvanske vlasti jer je ova pljačka možda povezana sa pljačkom koja se dogodila prošlog meseca na Tajvanu. Početkom jula, sa bankomata na Tajvanu ukradeno je 2,18 miliona dolara, a policija je tada saopštila da su za krađu odgovorne dve osobe, od kojih je jedna iz Rusije. Kasnije je otkriveno da je u krađi učestvovalo 13 ljudi, od kojih su većina Rusi. Nedelju dana posle pljačke, uz pomoć Interpola i ruske ambasade, tajvanska policija uhapsila je troje kriminalaca, od kojih je jedan iz Letonije, drugi iz Rumunije i treći iz Moldavije. Uhapšeni su otkrili policiji da kriminalna grupa kojoj pripadaju ima 38 članova, od kojih su svi iz istočne Evrope. I oni su koristili malver za infekciju bankomata čiji je proizvođač nemačka kompanija Wincor Nixdorf.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



