





 Pratite nas preko RSS-a
Top 10 najčešće korišćenih bezbednosnih propusta u hakerskim alatima
Vesti, 12.11.2015, 01:00 AM
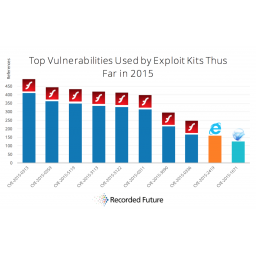
Firma Recorded Future objavila je listu najkorišćenijih bezbednosnih propusta integrisanih u exploit alate. Ovaj lista je rezultat istraživanja koje pokriva period od 1. januara do 30. septembra ove godine koje je obuhvatilo više od 100 trenutno korišćenih exploit alata korišćenih u različitim vrstama napada.
Exploit alati su hakerski alati koji omogućavaju infekciju računara nekim malverom, ciljanjem određenih poznatih bezbednosnih propusta u softveru.
Neki od najpoznatijih exploit alata su Angler, Fiesta, Hanjuan, Nuclear i Neutrino.
Analizirajući bezbednosne propuste koje exploit alati koriste da bi inficirali ranjive računare malverima, istraživači iz firme Recorded Future su napravili listu sa 10 najkorišćenijih bezbednosnih propusta.
Očekivano, propusti u Flashu dominiraju listom, što ne treba da čudi s obzirom da ih je Adobe imao mnogo ove godine. Šta više, Flash ima toliko problema sa bezbednosnim propustima da su prvih osam mesta od 10 na listi zauzeli upravo bezbednosni propusti otkriveni samo tokom ove godine.
Na devetom mestu je bezbednosni propust u Internet Explorer 9, a deseto mesto pripada još jednom Microsoftovom proizvodu - platformi Silverlight.
Svih deset bezbednosnih propusta otkriveno je ove godine, što ukazuje na to da oni koji stoje iza explot alata ne gube vreme već ih brzo integrišu u popularne hakerske alate.
I dok mnogi izbegavaju ili čak odustaju od Flasha, realnost je da Flash Player još uvek ima veliki udeo na tržištu.
Međutim, to nije sve. Nedavno objavljena studija firme Secunia otkrila je podatak da 80% svih korisnika Flasha ne koristi najnoviju verziju softvera. To znači da uprkos naporima kompanije da Flash bude bez propusta, korisnici koriste starije verzije koje imaju bezbednosne propuste integrisane u exploit alate.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



