





 Pratite nas preko RSS-a
Top 10 najčešće korišćenih lozinki u 2020.
Vesti, 23.11.2020, 09:30 AM
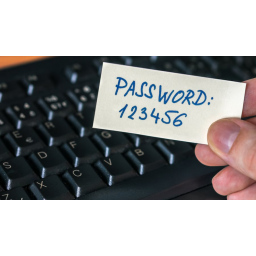
Ovo je doba godine kada obično govorimo o lozinkama, odnosno da li se promenio odnos korisnika prema vlastitoj bezbednosti.
Nakon analize 275 699 516 lozinki koje su procurile posle hakerskih napada i krađa podataka 2020. godine, firma NordPass je otkrila da je situacija sa lozinkama manje više nepromenjena u odnosu na prethodne godine - najpopularnije lozinke su (i dalje) „123456“, „123456789“, „password“ i „12345678.“ Iz NordPassa kažu da je najčešće korišćene lozinke neverovatno lako pogoditi - napadačima bi bila potrebna sekunda ili dve da hakuju naloge koristeći popularne lozinke. Samo 44% evidentiranih lozinki su „jedinstvene lozinke“.
Izgeda da mnogi od nas još uvek nerado koriste snažne lozinke koje je teško hakovati pa se umesto takvih, radije koriste lozinke kao što su „football“, „iloveyou“, „letmein“ i „pokemon“.
10 najčešće korišćenih lozinki 2020. godine, prema analizi NordPassa, su sledeće: 123456, 123456789, picture1, password, 12345678, 111111, 123123, 12345, 1234567890, senha. Za osam od ovih lozinki potrebno je manje od sekunde da se hakuju, za poslednju 10 sekundi, a za lozinku picture1 tri sata.
Kada birate lozinku, izbegavajte obrasce ili ponavljanja, poput slova ili brojeva koji se nalaze jedni pored drugih na tastaturi. Dodavanje velikog slova, simbola i brojeva na neočekivana mesta takođe može da pomogne, a takođe, nikada ne bi trebalo da koristite lične podatke kao lozinku, kao što su datumi rođenja ili imena.
Iako i internet kompanije treba podsetiti da omogućavanjem kombinacija koje je lako pogoditi ne čine ništa za zaštitu privatnosti i bezbednosti korisnika, na korisnicima je da preuzmu odgovornost za svoje naloge.
Ako je razlog za to što birate jednostavne lozinke to što se bojite da ćete ih zaboraviti, razmislite o menadžeru lozinki.

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



