





 Pratite nas preko RSS-a
Top 100 najgorih lozinki u 2017.: ''1235456'' je i dalje najpopularnija lozinka
Vesti, 28.12.2017, 01:00 AM
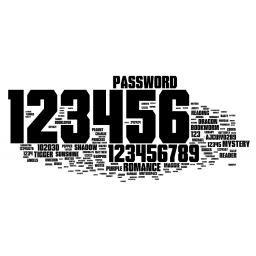
Drugu godinu zaredom, "123456" je najpopularnija lozinka među milionima lozinki koje su u tekstualnom formatu procurele na internetu posle napada na različite online servise.
Koristiti "123456" kao lozinku je loša ideja, ali ni druge lozinke koje su ušle u Top 100 najgorih lozinki u 2017. nisu ništa bolje - šta više, deluju zabrinjavajuće.
Neke od najpopularnijih lozinki očigledno pripadaju ljubiteljima sporta bez mnogo mašte koji veruju da će njihove online naloge moći da zaštite reči kao što su: football, baseball, soccer, hockey, Lakers, jordan23, golfer, Rangers, Yankees. Ljubitelje automobila odaju njihove lozinke koje su se takođe našle među najgorima: Mercedes, Corvette, Ferrari, Harley. Kakva su interesovanja onih koji su birali izraze kao što su "iloveou", "letmein", "whatever", "blahblah", na osnovu ovih lozinki nije lako pretpostaviti, ali su same lozinke predvidive i ne naročito teška zagonetka za sajber kriminalce.
Na listi dominiraju imena kao što su Robert, Metju, Džordan , Danijel, Endru, Andrea, Džošua, Džordž, Nikol, Hanter, Čelzi, Feniks, Amanda, Ešli, Džesika, Dženifer, Majk, Vilijem, Megi, Čarli i Martin.
Listu najgorih i najpopularnih lozinki sastavila je firma Splash Data, koja proizvodi softver za upravljanje lozinkama. Iz Splash Data kažu da je lista sastavljena na osnovu analize više od pet miliona korisničkih podataka među kojima su i lozinke.
"Upotreba bilo koje lozinke sa ove liste bi korisnike dovela u opasnost od krađe identiteta", rekao je portparol Splash Data na konferenciji za medije kojima je kompanija dostavila PDF dokument na dve stranice koji sadrži listu najčešće korišćenih lozinki.
Sajber kriminalci koriste iste podatke koje su analizirali stručnjaci firme Splash Data da bi napravili slične liste sa procurelim lozinkama, koje se zatim koriste za "brute-force" napade.
Osim procurelih termina koji se koriste kao lozinke, sajber kriminalci kreiraju varijacije bazirane na ovim terminima, koristeći za to jednostavne algoritme. To znači da ako dodate "1" ili neku kombinaciju karaktera na početak ili kraj termina iz rečnika, time vaš nalog neće biti bezbedniji.

Izdvojeno
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Lažne Google Calendar pozivnice omogućavale hakerima da preuzmu Google naloge

Sajber kriminalci su koristili Google Calendar pozivnice za sastanke kako bi preuzimali Google naloge zaposlenih u kompanijama, čak i kada je bila uk... Dalje
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Pratite nas

Nagrade


Prijatelji



