





 Pratite nas preko RSS-a
Top 25 najpopularnijih (i najgorih) lozinki u 2014.
Vesti, 21.01.2015, 10:30 AM
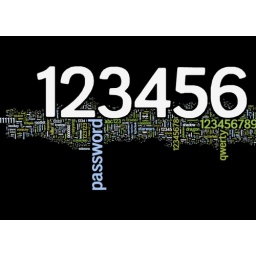
Iako izvestan broj ljudi i dalje misli da “123456” i “password” mogu da posluže kao lozinke za zaštitu online naloga, čini se da ih korisnici interneta sve ređe koriste.
Ova dobra vest je zaključak firme SplashData, koja prouzvodi softver za upravljanje lozinkama, i koja svake godine sastavlja listu na kojoj se nalazi 25 najčešće korišćenih a očigledno najgorih lozinki. Iako se sama lista nije mnogo promenila tokom prethodnih nekoliko godina, zaključak istraživanja koje je sprovela SplashData je da 25 lozinki sa liste čine svega 2,2% svih procurelih lozinki.
“Iako je još uvek zastrašujuće, ovo je najmanji procent ljudi koji koriste najčešće korišćene lozinke koje sam video u skorašnjim istraživanjima”, kaže Mark Burnet, stručnjak za bezbednost u kompaniji SplashData.
SplashData se nije bavila razlozima zbog kojih je upotreba loših lozinki u padu, ali može se pretpostaviti da su ljudi postali svesniji toga da su im neophodne jake lozinke zbog činjenice da sve više borave na internetu.
Sajber napadi koji rezultiraju kompromitovanjem lozinki sada se čine neizbežnim, što znači da je za sve korisnike više nego ikad od velike važnosti da biraju jake lozinke.
Lista koju je obajvila SplashData sastavljena je na osnovu procurelih ili ukradenih lozinki koje su hakeri objavili na internetu. Iako ona ne govori o stvarnim procentima, dovoljna je da ukaže korisnicima kakve bi lozinke trebalo izbegavati.
Evo kako izgleda lista 25 najgorih lozinki u 2014.:
- 123456
- password
- 12345
- 12345678
- qwerty
- 1234567890
- 1234
- baseball
- dragon
- football
- 1234567
- monkey
- letmein
- abc123
- 111111
- mustang
- access
- shadow
- master
- michael
- superman
- 696969
- 123123
- batman
- trustno1

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



