





 Pratite nas preko RSS-a
Trojanac AZORult inficira računare preko lažnih ProtonVPN instalacionih programa
Vesti, 20.02.2020, 02:30 AM
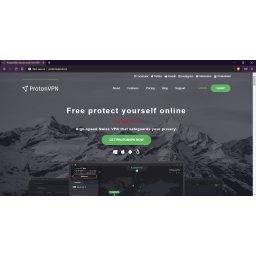
Istraživači Kapersky Laba otkrili su lažni web sajt ProtonVPN-a koji je od novembra prošle godine korišćen za širenje AZORult malvera.
ProtonVPN je virtuelna privatna mreža otvorenog koda (VPN) koju je razvio i kojom upravlja Proton Technologies AG, švajcarska kompanija koja stoji iza email servisa ProtonMail koji korisnicima nudi komunikaciju zaštićenu end-to-end enkripcijom.
AZORult je trojanac koji krade podatke se prodaje za oko 100 dolara na ruskim hakerskim forumima, a takođe se zna da se koristi i za preuzimanje drugih malvera u napadima koji se odvijaju u više faza.
Ovaj trojanac je mnogo puta ranije korišćen za širenje ransomwarea, krađu podataka i kripto-valuta.
AZORult je dizajniran da sa inficiranog uređaja prikupi i isporuči što više osetljivih informacija svojim operaterima, od fajlova, lozinki, kolačića i istorije pregledača do novčanika kripto-valute i lozinki za prijavu na bankovne račune.
Kako su otkrili istraživači kompanije Kaspersky, web sajt protonvpn[.]store, koji je korišćen za isporučivanje lažnih ProtonVPN instalacionih fajlova, registrovan je preko ruskog registra u novembru 2019. godine.
Tada je započela i ova kampanja distribucije AZORult trojanca, a u tu svrhu su korišćeni baneri kao jedan od početnih vektora infekcije.
“Kada žrtva poseti lažni web sajt i preuzme lažni ProtonVPN instalacioni program za Windows, dobija kopiju AZORult botnet implantata”, objašnjava istraživač Kaspersky Laba Dmitrij Bestuzhev.
Nakon što se lažni ProtonVPN instalacioni fajl pod nazivom ProtonVPN_win_v1.10.0 [.]exe pokrene i inficira računar, malver počinje sakupljati informacije o sistemu koje se šalju na server za komadnu i kontrolu (C2) na kome se nalazi i lažni sajt.
AZORult trojanac zatim prelazi na „krađu kripto-valuta iz lokalno dostupnih novčanika (Electrum, Bitcoin, Etherium itd.), FTP prijava i lozinki iz FileZilla, korisničkog imena i lozinke za email nalog, informacija iz instaliranih pregledača (uključujući kolačiće), lozinke za WinSCP, Pidgin mesendžer i druge.”
Ovo nije prvi put da napadači koriste lažne VPN sajtove kako bi širili malvere. Jedan od poznatijih slučajeva je bila savršena kopija web sajta NordVPN-a koji se koristio kao platforma za širenje bankarskog trojanca.
Lažni VPN pod nazivom “Pirate Chick VPN” korišćen je prošle godine za inficiranje računara trojancem AZORult.
Više detalja o ovoj najnovijoj kampanji možete naći na sajtu kompanije Kaspersky.

Izdvojeno
Lažne Google Calendar pozivnice omogućavale hakerima da preuzmu Google naloge

Sajber kriminalci su koristili Google Calendar pozivnice za sastanke kako bi preuzimali Google naloge zaposlenih u kompanijama, čak i kada je bila uk... Dalje
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare
Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver
Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Pratite nas

Nagrade


Prijatelji



