





 Pratite nas preko RSS-a
Trojanac u lažnim oglasima za popularni softver AnyDesk u rezultatima Google pretrage
Vesti, 31.05.2021, 09:30 AM
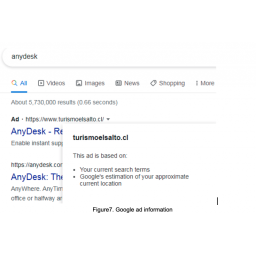
Stručnjaci za sajber bezbednost firme Crowdstrike otkrili su lažne Google oglase za softver AnyDesk na stranicama sa rezultatima pretrage, preko kojih je isporučivan trojanizovani AnyDesk instalacioni fajl softvera za daljinsko upravljanje.
Veruje se da je ova "malvertajzing" kampanja počela još 21. aprila 2021. godine, a žrtve su ljudi koji su tražili AnyDesk koristeći Google pretragu, kojima su prikazivani lažni oglasi za AnyDesk. Klik na oglas dovodio je do preuzimanja malicioznog AnyDeskSetup.exe fajla čije je pokretanje dovodilo do preuzimanja PowerShell skripte i izvlačenja informacija sa sistema.
Prema podacima sa sajta AnyDeska, ovaj softver je preuzelo više od 300 miliona ljudi iz celog sveta.
Kada ljudi kliknu na lažni oglas, preusmeravaju se na stranicu koja je kopija autentičnog veb sajta AnyDesk. Na ovoj stranici nalazi se link do trojanskog instalacionog programa.
CrowdStrike procenjuje da je 40% klikova na lažne oglase dovelo do instalacije trojanizovane verzije softvera AnyDesk
„Iako je nepoznat koliki je procenat Google pretraga AnyDeska rezultirao klikovima na oglas, stopa instaliranja trojanaca od 40% od klika na oglas pokazuje da je ovo izuzetno uspešan metod za dobijanje daljinskog pristupa od potencijalnih ciljeva“, rekli su istraživači.
Kompanija je takođe rekla da je obavestila Google o svom otkriću, koji je odmah preduzeo mere i povukao sporni oglas.
Foto: Crowdstrike

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



