





 Pratite nas preko RSS-a
Trojanizovani open source SSH softver krade osetljive informacije
Vesti, 20.05.2015, 01:00 AM
Istraživači kompanije Symantec otkrili su malicioznu verziju popularnog open source Secure Shell (SSH) clienta PuTTY, koja može da krade informacije.
PuTTY koji se može besplatno preuzeti sa oficijelnog sajta projekta je popularni softver za administratore i programere koji ga koriste za povezivanje sa udaljenim serverima preko bezbedne veze.
Kompajlirana iz izvornog koda, maliciozna verzija može da krade kredencijale potrebne za povezivanje sa serverima.
“Podaci poslati preko SSH konekcija mogu biti osetljivi i često se smatraju zlatnom rudom za maliciozne aktere. Napadači mogu koristiti ove osetljive informacije da dobiju najviši nivo privilegija na računaru ili serveru (poznat kao “root” pristup) koji im može omogućiti potpunu kontrolu nad ciljanim sistemom”, kažu istraživači.
Oni su naglasili da je ova maliciozna verzija softvera PuTTY uočena prvi put još 2013., ali da tada nije bila raširena.
Nije ni ovoga puta - nema aktivne ili ciljane kampanje distribucije malvera. Korisnici će preuzeti malver jedino ako traže legitimni softver preko pretraživača, ili ako do njega dođu preko kompromitovanog sajta umesto preko zvaničnog sajta projekta.
Sumnju kod korisnika trojanizovana verzija softvera PuTTY može izazvati činjenica da je fajl znatno veći od najnovijeg zvaničnog izdanja. Ako korisnici ne obrate pažnju na to, može se desiti da koriste malicioznu verziju SSH clienta a da toga nisu svesni.
Jedan od načina za proveru je provera informacija o softveru. Malciozna verzija prikazuje ovo:
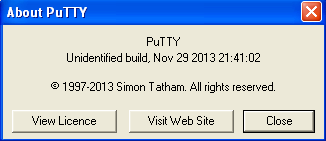
Da biste izbegli da postanete žrtva malicioznih verzija legitimnog softvera, uvek proverite da li je stranica sa koje preuzimate neki program stranica programera ili zvanična stranica izdavača softvera, savetuju stručnjaci.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



