





 Pratite nas preko RSS-a
Twitter okršaj: Viber savetovao korisnicima da deinstaliraju NOD32, evo kako su odgovorili iz ESET-a
Vesti, 18.12.2014, 20:19 PM
Ako vam je promakla rasprava na Twitteru između kompanije ESET i Viber, evo detalja.
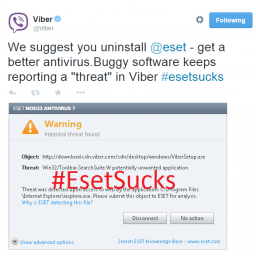
Instaliranje Vibera na računaru koji je zaštićen ESET-ovim NOD32 može da bude u najmanju ruku zbunjujuće, jer ovaj antivirus popularnu aplikaciju za razmenu poruka i video pozive označava kao “potencijalnu pretnju” prikazujući pop-up upozorenje o “potencijalno neželjenom programu”. U upozorenju koje prikazuje NOD32 tvrdi se da Viber instalira toolbar u Internet Exploreru, uz pitanje korisniku da li želi da nastavi proces instalacije.
Nije neobično da antivirusi označavaju na ovakav način svaku aplikaciju koja želi da instalira neželjene programe, i u ovom slučaju NOD32 radi istu stvar. I ranije se dešavalo da antivirusi potpuno legitimne programe označavaju kao pretnje. Šta više, NOD32 nije jedini antivirus koji desktop verziju Vibera označava kao potencijalno neželjeni program. Clam AntiVirus i Dr.Web je takođe označavaju kao sličnu pretnju. Ipak, ovaj slučaj je poseban zbog rasprave koja se povela na Twitteru.
Viber je, naime, objavio na Twitteru da je NOD 32 “buggy software”, savetujući korisnicima da ga deinstaliraju. Viberov tvit je sadržao i sliku pop-up upozorenja koje prikazuje NOD32 preko koje je su iz Vibera dodali hashtag #EsetSucks.
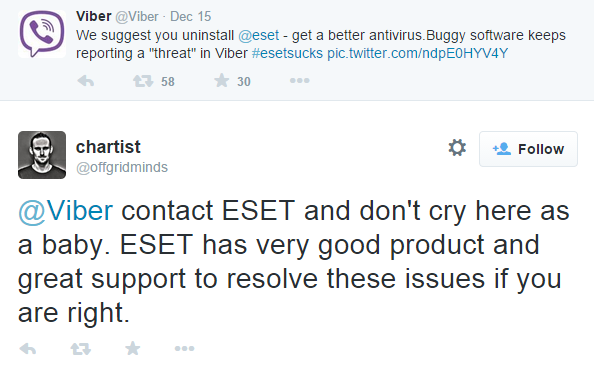
Izgleda da je to bilo previše za ESET. Na ovaj komentar iz Vibera koji su u ESET-u očigledno doživeli kao uvredu, odgovoreno je slikom na kojoj se nalazi instalacioni izvorni kod Vibera koji prikazuje detalje o skrivenim preuzimanjima i statistikama. Sliku je pratila i poruka upućena Viberu da je za ESET privatnost korisnika na prvom mestu, uz hashtag na kraju tvita #esetDOESNTsuck.
Okršaj na Twitteru za sada nema pobednika. Činjenica je da ESET ume da bezopasne aplikacije označava kao potencijalne pretnje. Činjenica je i da Viber ne instalira toolbar u Internet Exploreru. Ono što se vidi na slici koju je objavio ESET je “HTTPDownloadInSilent” , GET zahtev koji kompanije koriste da bi dobile obaveštenje o završenoj instalaciji bez greške ili da dobiju izveštaj u slučaju da je bilo greške, bez pojavljivanja poruka o grešci na korisničkom interfejsu. ESET je pogrešio u vezi slanja statistike aplikacije jer to rade sve tehnološke kompanije. To rade i browseri sa cookiesima koji su takođe “tiha statistika”.
I još jedno “ups” za ESET... ESET je objavio izvorni kod Viber installera zbog čega bi ESET mogao da ima probleme sa pravnim timom Vibera jer je Viberovim uslovima korišćenja tako nešto izričito zabranjeno.
Na ESET-ov odgovor iz Vibera nije bilo komentara. Ipak, dokaz koji je pružio ESET bio je dovoljan za neke ljubitelje antivirusa da deinstaliraju Viber ne samo sa računara već i sa svih drugih uređaja. I na Viberov tvit reakcija korisnika je bila slična.
Možda je najbolje bilo da je Viber ipak privatnim kanalima kontaktirao proizvođača antivirusa i tražio objašnjenje zašto NOD32 označava program kao potencijalnu pretnju. To je bio i način da objasne ESET-u deo koda aplikacije koji antivirus prepoznaje kao pretnju.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



