





 Pratite nas preko RSS-a
Twitter ukinuo nalog grupe DDOS zbog objavljivanja informacija do kojih se došlo hakovanjem
Vesti, 24.06.2020, 11:30 AM
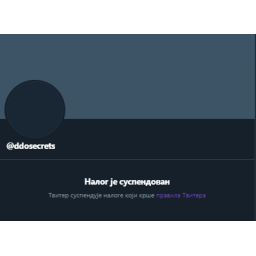
Twitter je trajno ukinuo nalog grupe Distributed Denial of Secrets (@DDoSecrets) nakon što su sa tog naloga objavljeni linkovi za ukradene dokumente koje pripadaju instritucijama koje su zadužene za sprovođenje zakona u Sjedinjenim Državama.
Distribuirano poricanje tajni (Distributed Denial of Secrets) je organizacija u stilu WikiLeaksa, koja zagovara transparentnost informacija od javnog interesa. Grupa je nedavno objavila oko 270 GB podataka ukradenih iz više od 200 policijskih odeljenja, FBI i drugih institucija u SAD.
Procureli fajlovi nazvani „BlueLeaks“, navodno su DDOS-u dostavili hakeri koji su deo pokreta haktivista Anonymous. Fajlovi su izgleda ukradeni od Netsentiala, teksaške kompanije za razvoj veba, koja je, kako se izveštava, priznala da je hakovana preko kompromitovanog korisničkog naloga.
Novinarka i aktivistkinja Ema Best, jedna od glavnih osoba koja stoji iza DDOS-a, potvrdila je juče da je Twitter trajno ukinuo nalog organizacije. Twitter je saopštio da je suspendovao nalog zbog kršenja pravila o “distribuciji hakovanog materijala”.
„Ne dozvoljavamo korišćenje naših usluga za direktno distribuiranje sadržaja dobijenog hakovanjem, koji sadrži privatne informacije, može dovesti ljude u fizičku opasnost ili sadrži poslovne tajne“, objavio je Twitter najavljujući odluku o ukidanju naloga.
Best je za Wired izjavila da su pokušali da uklone određene vrste informacija iz procurelih dokumenata, uključujući detalje o žrtvama zločina, deci, privatnim preduzećima, zdravstvenim firmama i veteranskim udruženjima, ali je priznala da su možda nešto propustili.
Twitter takođe sprečava korisnike da objavljuju linkove za veb sajt DDOS-a, navodeći da je link identifikovan kao “potencijalno štetan”. Kada korisnici pokušaju da pristupe ranije objavljenim linkovima, obaveštavaju se da link može da vodi na veb sajt koji krade lične podatke, instalira malver ili krši Twitterove uslove korišćenja.
Neke pristalice DDOS-a kažu da procureli dokumenti nisu klasifikovani kao poverljive informacije, a neki podsećaju da WikiLeaksu i drugim sličnim organizacijama nisu ukidani nalozi uprkos tome što su objavljivali informacije dobijene hakovanjem.

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



