





 Pratite nas preko RSS-a
U pametnim auto-alarmima nađeni ozbiljni propusti koji omogućavaju krađu automobila
Vesti, 11.03.2019, 00:30 AM
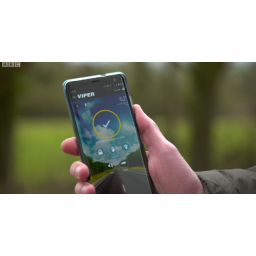
Sigurnosni propusti u pojedinim auto-alarmima čine vozila podložnim krađi, upozorili su istraživači Pen Test Partnera koji su sproveli istraživanje za BBC-jevu emisiju Click.
Greške su pronađene u aplikacijama za alarme proizvođača Clifford, Viper i Pandora, koji se nalaze u tri miliona vozila.
Istraživači su koristili bagove da bi aktivirali alarme, otključali vrata vozila i pokrenuli motor pomoću nebezbedne aplikacije.
Istraživači su se fokusirali na dve poznate firme koje proizvode alarme kojima se može pristupiti i koji se mogu kontrolisati putem aplikacija za pametne telefone - Pandora i Clifford.
Istraživanje je pokazalo da je Pandora, koja je reklamirala svoj sistem kao sistem koji je nemoguće hakovati, omogućava da se resetuje lozinka za bilo koji nalog. Pandora sada više ne tvrdi da je njen sistem neprobojan.
Ovaj propust je omogućio istraživačima značajan pristup aplikaciji. Oni su mogli:
- da preuzmu kontrolu nad aplikacijom za daljinski pristup pametnom alarmu,
- da prate bilo koje vozilo u realnom vremenu,
- da daljinski aktiviraju alarm,
- da otvore brave na vratima,
- da pokrenu motor vozila.
Istraživači su takođe ispitivali pametne alarme koje je proizveo Clifford. Tim je otkrio da je moguće koristiti legitiman nalog za pristup profilima drugih korisnika i zatim promeniti lozinke za te naloge i preuzeti kontrolu.
“Mogao bih da pogledam sistem i potražim lepi Lambodžini ili Porše, pronađem jedan u blizini mesta gde sam, odem i pokrenem taj auto ako niko nije u blizini, otvorim vrata i odvezem se”, rekao je Kris Pritčard, savetnik za sigurnost u Pen Test Partners.
Directed, matična kompanija za marke Viper i Clifford, priznala je da je "korisničkim nalozima moguće pristupiti bez autorizacije”, ali da kompanija ne veruje da je bilo kojim podacima pristupano bez odobrenja.
Greška je sada popravljena.
“Directed je posvećen pružanju sigurnih proizvoda, ali nijedan sistem ne može biti 100% siguran”, rečeno je za Click.
U izjavi ruske kompanija Pandora Alarms se kaže da su napravili izmene u kodu i da je greška ispravljena.
Stručnjak za bezbednost profesor Alan Vudvord rekao je za BBC da je “razočaravajuće” videti relativno jednostavne greške kompanija koje se bave bezbednošću.
“Mislili biste da bi bilo koja kompanija koja tvrdi da je bezbednost njena osnovna delatnost uradila temeljni test penetracije sistema u celini”, rekao je on. “Nije teško zaključiti da to ovde nije učinjeno.”

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



