





 Pratite nas preko RSS-a
U septembarskom napadu na kompaniju Zynga, ukradene lozinke 173 miliona igrača
Vesti, 26.12.2019, 03:00 AM
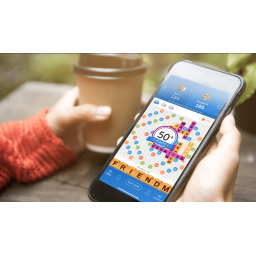
Ako igrate Words with Friends ili Draw Something, trebalo bi da promenite lozinku ako to niste uradili pre dva i po meseca.
Prilikom hakerskog napada na kompaniju Zynga koji se dogodio u septembru kompromitovano je skoro 173 miliona korisničkih imena i lozinki, objavio je HaveIBeenPwned. Ovaj servis koji je 2013. pokrenuo australijski programer Troj Hant, omogućava korisnicima da provere da li se njihova email adresa nalazi među podacima procurelim posle velikih hakerskih napada. Kako je saopštio HaveIBeenPwned, hakovanje kompanije Zynga je na 10. mestu najvećih incidendata ove vrste.
Zynga se proslavila kada je njena igra Farmville postala hit pre deset godina.
Iako je Zynga posle napada priznala da se incident dogodio, i da se pristupalo korisničkim imenima i lozinkama igrača Draw Something i Words With Friends, HaveIBeenPwned sada ima zvaničan podatak koliko je naloga kompromitovano u ovom napadu.
Neposredno posle napada krajem septembra, poznati haker koji sebe zove “Gnosticplayers” tvrdio je da je pristupio korisničkim imenima, email adresama, ID-jevima, telefonskim brojevima i lozinkama više od 218 miliona korisnika. Međutim, sada je HaveIBeenPwned objavio da je reč o ukupno 172,9 miliona email adresa, korisničkih imena i lozinki koje su kompromitovane prilikom napada. Pozitivno je to što su lozinke bile sačuvane u šifrovanom obliku, što će kriminalcima otežati da ih unovče.
Zynga je posle napada apelovala na korisnike da ne koriste iste lozinke za različite naloge i da biraju „jedinstvene i jake“ lozinke za sve svoje naloge. Kompanija je kontaktirala korisnike čiji su nalozi kompromitovani, ali tada nije saopštila o kolikom broju korisnika je reč. Zynga je u to vreme tvrdila da napadači nisu pristupali finansijskim podacima korisnika.
U novembru Zynga je imala 67 miliona aktivnih korisnika mesečno. Kompanija je objavila da je prihod u trećem kvartalu iznosio 345,3 miliona dolara, što je 48% više u odnosu na isti period prošle godine.

Izdvojeno
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje

Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Pratite nas

Nagrade


Prijatelji



