





 Pratite nas preko RSS-a
Ugašen sajt Leaked Source koji je prodavao pristup ukradenim lozinkama za više od 3,1 milijarde naloga
Vesti, 27.01.2017, 13:00 PM
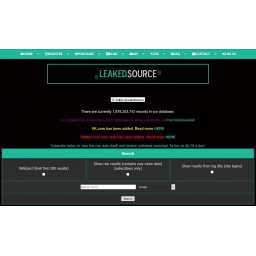
Web sajt Leaked Source koji je prodavao pristup bazi podataka sa ukradenim lozinkama za više od 3,1 milijarde kompromitovanih naloga, nestao je iznenada, a prema nepotvrđenim informacijama, policija je zaplenila servere sajta.
"Leakedsource je zauvek offline i neće se vratiti", napisala je juče osoba koja se potpisala sa LTD na jednom forumu. "Vlasnik je pretresen rano jutros. Nije uhapšen, ali sve je zaplenjeno, a serveri Leakedsourcea su sa sudskim nalogom stavljeni pod federalnu istragu. Ako se nekako oporavi od ovoga, i pokrene LS opet, onda sam pogrešio. Ali ne grešim."
Pokušaji medija da dođu do vlasnika sajta nisu bili uspešni.
Sajt koji je od početka bio i pravno i etički sporan, pokrenut je krajem 2015. godine. On ne samo da je svima koji su plaćali pretplatu obezbeđivao pristup lozinkama kompromitovanih naloga, već su njegovi operateri pretvarali kriptografski zaštićene podatke u lozinke u formi običnog teksta koje su pretplatnicima bile dovoljne da neovlašćeno pristupe kompromitovanim nalozima.
To je ostavilo prostor za optužbe na račun sajta da je krađu podataka sa drugih sajtova učinio i gorom nego da su kompromitovani podaci bili dostupni svima na internetu. Ljudi koji su imali pristup podacima mogli su ih iskoristiti za preuzimanje kompromitovanih naloga ili da bi proverili da li su vlasnici tih naloga iste lozinke koristili i za druge naloge.
Leaked Source će se suočiti sa ozbiljnim posledicama zbog toga što je omogućavao svakom ko je bio voljan da plati pristup kompromitovanim podacima, smatra Troj Hant, vlasnik sajta Have I Been Pwned.
Nasuprot tome, na sajtu Have I Been Pwned, kompromitovane lozinke nisu nikada bile dostupne nikom u bilo kojoj formi, a svrha sajta je da pomogne kontrolu štete kada dođe do kompromitovanja naloga.
Ipak, treba napomeniti da je Leaked Source bio izvor informacija za novinare, istraživače i hakere koji su želeli da budu u toku. Sajt je često objavljivao vesti o ovakvim incidentima, danima pa čak i nedeljama pre nego što bi se detalji o tome pojavili bilo gde na internetu.
Za sada se ne zna gde su se nalazili zaplenjeni hard diskovi i serveri sajta, pa čak ni da li je ova vest tačna. Ne zna se ni koja institucija je obavila pretres i zaplenila hard diskove i servere. Navodno kopije baze podataka Leaked Sourcea neki su uspeli da sačuvaju pa ne bi bilo iznenađenje da se ona ponovo pojavi na internetu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



