





 Pratite nas preko RSS-a
Upozorenje o ''C93 virusu'' je lažno, iza toga se krije pokušaj fišinga
Vesti, 06.11.2014, 07:12 AM
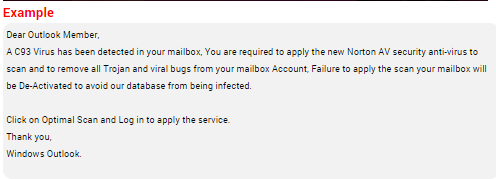
Email koji šalje Windows Outlook sa upozorenjem da je u vašem mailboxu otkriven “C93 Virus” je lažan. Email ne šalje ni Outlook ni Microsoft, već je reč o pokušaju fišinga sa ciljem da se ukradu podaci za prijavljivanje na Microsoft nalog, upozorio je sajt Hoax-slayer.
Prema upozorenju iz emaila koji potpisuje “Windows Outlook”, “C93 Virus" je otkriven u mailboxu korisnika od koga se zahteva da klikne na link kako bi pokrenuo novi Norton antivirus koji će skenirati i ukloniti sve pretnje sa naloga korisnika.
Sve ove tvrdnje su neistinite. Reč je ustvari o fišingu, tako da ako korisnik klikne na link biće odveden na lažnu web stranicu koja izgleda kao prava stranica za prijavljivanje na Microsoft nalog.
Kada žrtva unese korisničko ime i lozinku i klikne na dugme “Sign In”, biće automatski preusmerena na pravu stranicu Microsoft naloga.
Korisničko ime i lozinka Microsoft naloga korisnika su tada već u rukama kriminalaca koji ove podatke mogu iskoristiti da preotmu nalog od vlasnika.
Korisničko ime i lozinka za prijavljivanje na Microsoft nalog su vredan plen za sajber kriminalce jer se isti podaci koriste i za pristup različitim Microsoftovim servisima.
Ovaj pokušaj fišinga je veoma sličan nekim ranijim pokušajima prevare kada se tvrdilo da je “DGTFX virus” otkriven u mailboxu potencijalnih žrtava.
Ova taktika računa na korisnike koji se slabije snalaze sa računarima i koji bi možda zbog tvrdnje da imaju virus u mailboxu, panično sledili uputstva iz ovakvih emailova.
Ako dobijete nekada ovakvo ili slično upozorenje, ne klikćite na linkove i ne otvarajte fajlove u prilogu emailova.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



