





 Pratite nas preko RSS-a
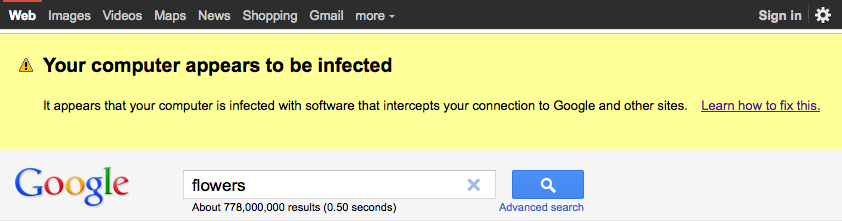
Upozorenje o infekciji računara na strani sa rezultatima Google pretrage
Vesti, 20.07.2011, 11:47 AM

Google je juče najavio pokretanje novog sistema za upozorenje korisnika na moguću infekciju računara. Upozorenje o mogućem prisustvu određenog malicioznog programa neki će korisnici videti na stranici sa rezultatima pretrage.
Ovo je reakcija kompanije na nedavno otkriće neuobičajenih aktivnosti na mreži koje su posledica infekcije više od milion kompjutera određenom vrstom malicioznog programa koji preuzima kontrolu nad rezultatima pretrage i potom pokušava da zastraši korisnike i natera ih na kupovinu lažnog antivirusnog softvera.
Demijan Menšer, inženjer kompanije Google, otkrio je mrežu preotetih zaraženih računara tokom rutinske kontrole Google-ovog centra podataka. Menšer kaže da gašenje centra podataka privremeno obustavlja internet saobraćaj ka tom centru. Međutim, Menšer je otkrio nešto zanimljivo - kada je nedavno obustavljen rad centra podataka on je i dalje primao na hiljade zahteva u sekundi.
Daljom istragom otkriven je izvor saobraćaja - više od milion kompjutera koji rade pod operativnim sistemom Windows je zaraženo određenom vrstom malicioznog programa koji preuzima kontrolu nad rezultatima pretrage kada korisnici pretražuju ključne pojmove na Google.com i drugim velikim pretraživačima. Maliciozni program o kome je reč daje instrukcije zaraženim računarima da periodično pinguju određenu Google-ovu internet adresu kako bi se proverilo da li su sistemi na mreži.
Malware koji je odgovoran za ovo dolazi u računare korisnika u formi lažnih antivirusa ili scareware programa koji uobičajeno zastrašuju korisnike obaveštenjima o prisustvu nepostojeće infekcije na računaru kako bih ih ubedili da se odluče na kupovinu beskorisnog programa koji uopšte nije antivirusni softver. Pretpostavlja se da se lažni antivirus isporučuje ili sa komponentom malware-a koja je odgovorna za preotmanje rezultata pretrage ili se kasnije preuzima.
Malware presreće saobraćaj usmeren ka visokoprofilnim domenima kao što su google.com, yahoo.com i bing.com i umerava ga kroz proksije koje kontrolišu napadači. Proksi ovde ima ulogu da menja rezultate pretrage koje korisnik vidi kada pretražuje bilo koji pojam, i da preusmerava saobraćaj ka određenim veb sajtovima u sklopu “plaćanje-po-kliku” šeme.
Iz Google-a kažu da će korisnici koji dolaze na Google preko proksi servera na vrhu strane sa rezultatima pretrage videti upozorenje o mogućoj infekciji računara, a cilj toga je da se korisnicima ovakvih računara pomogne da prepoznaju infekciju i uklone je sa kompjutera.

Izdvojeno
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje

Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Pratite nas

Nagrade


Prijatelji



