





 Pratite nas preko RSS-a
Verovali ili ne - nova meta hakera mogu biti toaleti
Vesti, 05.08.2013, 08:13 AM
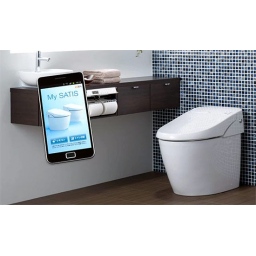
Japanski hi-tech toaleti mogu se hakovati, upozoravaju stručnjaci Trustwave SpiderLabs, koji su hakovali toalete Lixil Satis. Ovi toaleti mogu biti daljinski kontrolisani smart telefonom preko Bluetooth-a.
Aplikacija „My Satis“ omogućava svakom korisniku toaleta da izabere određenu muziku i unese svoja lična podešavanja, koja se tiču funkcija toaleta kao što je podizanje daske na šolji u toaletu i puštanje vode.
Prema onome što su objavili istraživači firme Trustwave, za hakerski napad na toalet dovoljno je preuzeti aplikaciju „My Satis“ i daljinski puštati vodu u toaletu onoliko koliko želite, zbog čega bi vlasniku toaleta mogao da stigne veliki račun za utrošak vode. I ne samo to. Napadači mogu otvarati i zatvarati poklopac na šolji u toaletu, aktivirati bide ili uređaj za sušenje ruku, i to daljinski, što bi korisnika toaleta moglo da uplaši pa čak i da ga dovede u opasnost. Napadači samo treba da dobiju pristup uređaju preko Bluetooth-a i da unesu default PIN kod 0000.
Trustwave je o ovom problemu pokušao da obavesti proizvođača toaleta, kompaniju Inax, u tri navrata, ali za sada nema odgovora od proizvođača.
Ostaje samo pitanje zašto bi neko želeo da hakuje smart toalet, i pitanje za korisnike - zašto bi uopšte neko želeo da poveže toalet sa internetom i da vodi dnevnik o aktivnostima u toaletu. Ipak, s obzirom da je reč o veoma skupim toaletima čija je cena oko 6000 dolara, nije loše znati da su i oni, kao i drugi smart uređaji koji se povezuju na internet, ranjivi i da je njihovo korišćenje udruženo sa određenim bezbednosnim rizicima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



