





 Pratite nas preko RSS-a
Više od 20 miliona korisnika instaliralo lažne dodatke za blokiranje oglasa iz Google Chrome prodavnice
Vesti, 24.04.2018, 10:00 AM
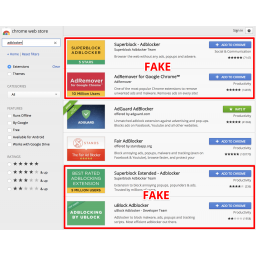
Ako ste instalirali jedan od dodataka za blokiranje oglasa u browseru Chrome koji će biti navedeni u ovom tekstu, pogrešili ste.
Istraživač Andrej Meškov, suosnivač firme Adguard, otkrio je pet malicioznih dodataka za blokiranje reklama u Google Chrome prodavnici koje je instaliralo najmanje 20 miliona korisnika.
Nažalost, maliciozne ekstenzije za browsere nisu ništa novo. One često imaju pristup svemu što radite na internetu te stoga mogu omogućiti svojim autorima da ukradu sve informacije koje žrtve unose na bilo koji web sajt koji posećuju, uključujući i lozinke, istoriju pregledavanja interneta i podatke o kreditnoj kartici.
Meškov, koji je otkrio ove ekstenzije, kaže da su one kopije nekih legitimnih, dobro poznatih dodataka za blokiranje reklama.
Autori ovih dodataka su koristili popularne ključne reči u imenima i opisima ekstenzija zbog rangiranja u rezultatima pretraživanja, kako bi se došlo do što većeg broja onih koji bi ih preuzeli.
Nakon što je Meškov obavestio Google o ovome, kompanija je odmah uklonila sve sporne ekstenzije iz Google Chrome prodavnice. Reč je o sledećim ekstenzijama:
AdRemover za Google Chrome ™ (više od 10 miliona korisnika)
uBlock Plus (više od 8 miliona korisnika)
[Lažni] Adblock Pro (više od 2 miliona korisnika)
HD za YouTube ™ (više od 400000 korisnika)
Webutation (više od 30000 korisnika)
Meškov je preuzeo dodatak "AdRemover" za Chrome, i nakon analize ovog dodatka otkrio da zlonamerni kod sakriven unutar modifikovane verzije jQueri, poznate JavaScript biblioteke, šalje serveru informacije o nekim web sajtovima koje korisnik posećuje. Ekstenzija zatim prima komande sa servera, koje se izvršavaju u pozadini i mogu na razne načine promeniti ponašanje bowsera.
Da bi se izbeglo otkrivanje, ove komande koje šalje server su sakrivene u naizgled bezazlenoj slici.
"U suštini, ovo je bot mreža sastavljena od browsera zaraženih lažnim Adblock ekstenzijama", kaže Meškov. "Browser će učiniti sve što vlasnik servera naredi da učini."
Meškov je takođe analizirao i druge ekstenzije u Chrome prodavnici i tako pronašao još četiri dodatka koji koriste slične taktike.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



