





 Pratite nas preko RSS-a
Više od 2000 hakovanih WordPress sajtova inficiraju računare posetilaca spywareom
Vesti, 28.09.2015, 00:30 AM
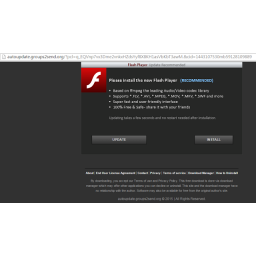
Istraživači iz firme Zcaler otkrili su da se hakovani WordPress sajtovi koriste za širenje spywarea i potencijalno neželjenih programa (PUA, potentially unwanted applications) preko lažnih obaveštenja o ažuriranju Flasha i lažnih pluginova za browsere.
Prema rečima istraživača ova kampanja je započela u prvoj nedelji avgusta i od tada je kompromitovano više od 2000 sajtova i inficirano više od 20000 korisnika.
Analiza istraživača Zscalera pokazala je da su kompromitovani sajtovi sa najnovijom verzijom WordPressa, verzijom 4.3.1. Ipak, istraživači veruju da je većina ovih sajtova zaražena u starijim verzijama, pre nego što su ažurirani.
Inficirani web sajtovi isporučuju posetiocima maliciozni JavaScript kod. Kada se kod izvrši u korisnikovom browseru, učitava se iframe koji učitava još JavaScript koda koji omogućava prikupljanje korisnikovih informacija koje se šalju komandno-kontrolnom (C&C) serveru.
Napadači prikupljaju podatke kao što vremenska zona sistema i informacija o verziji Adobe Flash Playera.
Kada su informacije prikupljene i poslate C&C serveru, korisnik se preko niza brzih uzastopnih preusmeravanja usmerava na web stranicu gde se u većini slučajeva isporučuje spyware u obliku ažuriranja za Adobe Flash Player. Na toj stranici žrtvi se prikazuje poruka za koju se napadači nadaju da je dovoljno ubedljiva da natera korisnika da instalira ili ažurira njihov Flash Player. Ako korisnik pristane na ovo, isporučuje mu se EXE fajl koji instalira verziju potencijalno neželjenog programa Win32.InstallCore.
Kada se taj program instalira, korisnik se preusmerava na legitimni Adobeov web sajt gde će biti obavešten da je instalacija Flash Playera neuspešna i da proba ponovo, ovoga puta sa originalnog sajta.
Istraživači Zscalera su primetili da se u nekim slučajevima, umesto lažnog ažuriranja Flash Playera, od korisnika traži da instaliraju razne dodatke za browser.
Spyware, scareware, adware i PUA su opasni najviše zbog toga što kasnije mogu biti iskorišćeni kao ulazne tačke za mnogo opasnije malvere. Većina novijih malvera sada ima tu mogućnost da preuzima druge malvere na inficirane računare.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



