





 Pratite nas preko RSS-a
Više od 23000 web sajtova zaraženo backdoorom CryptoPHP
Vesti, 30.11.2014, 22:56 PM
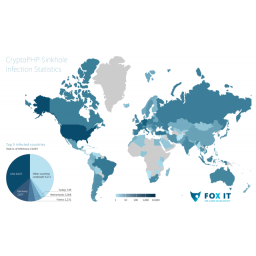
Više od 23000 web servera je inficirano backdoorom nazvanim CryptoPHP koji se širi preko piratskih tema i pluginova za WordPress, Joomla i Drupal.
CryptoPHP je maliciozna skripta koja obezbeđuje napadačima da sa daljine izvršavaju kod na web serverima i ubacuju maliciozni sadržaj u web sajtove koji su hostovani na njima.
Backdoor koji su otkrili istraživači holandske firme Fox-IT se prvenstveno koristi za black hat SEO (search engine optimization), koji podrazumeva ubacivanje ključnih reči i stranica na kompromitovane sajtove sa ciljem preotimanja njihove pozicije u pretrazi i “guranja” malicioznog sadržaja na više pozicije u rezultatima pretrage.
Za razliku od većine backdoorova na web sajtovima, CryptoPHP ne koristi ranjivosti u sajtovima. Oni koji ga distribuiraju koriste piratske verzije komercijalnih pluginova i tema za WordPress, Joomla i Drupal koji se nude na nekoliko sajtova. Ono što napadači čekaju su vlasnici sajtova koji će preuzeti ove maliciozne pluginove i teme sa CryptoPHP backdoorom koji je ubačen u njih.
Web serveri inficirani malverom CryptoPHP deluju kao bot mreža. Oni se povezuju sa serverima za komandu i kontrolu (C&C) napadača koristeći šifrovani komunikacijski kanal i čekaju komande.
Fox-IT je uz pomoć Nacionalnog centra za sajber bezbednost holandske vlade i nekoliko organizacija za borbu protiv sajber kirminala preuzeo kontrolu nad domenima za komandu i kontrolu CryptoPHP i preusmerio ih na servere koji su pod kontrolom istraživača da bi se prikupljali podaci (postupak je poznat pod nazivom sinkholing). Ukupno 23693 jedinstvenih IP adresa povezalo se sa ovim C&C domenima. Međutim, broj zaraženih web sajtova je verovatno i veći jer neke od ovih IP adresa odgovaraju deljenim web hosting serverima koji imaju više od jednog inficiranog sajta.
Najveći broj infekcija je u SAD (8657 IP adresa), Nemačkoj (2877 IP adresa), Francuskoj (1231 IP adresa), Holandiji (1008 IP adresa) i Turskoj (749 IP adresa).
Posle objavljivanja otkrića holandskih istraživača, web sajtove na kojima su se nudili piratski pluginovi i teme su na kratko bili offline, ali su sada ponovo aktivni. Osim toga, napadači su objavili novu verziju backdoora, verovatno da bi izbegli otkrivanje.
Više detalja o backdoor CryptoPHP možete naći na našem sajtu, u tekstu koji smo objavili početkom prošle nedelje. Ako sumnjate da vam je sajt zaražen možete iskoristiti skener koji je napravio Predrag Damnjanović, vlasnik firme MyCity, koji ga je postavio na Pastebinu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



