





 Pratite nas preko RSS-a
Više od 36000 računara u svetu inficirano DoublePulsarom, malverom američke NSA
Vesti, 24.04.2017, 08:00 AM
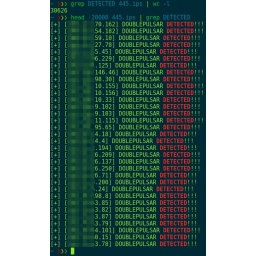
Obični hakeri inficirali su više od 36000 računara širom sveta jednim od hakerskih alata američke Nacionalne bezbednosne agencije (NSA) koji je pre desetak dana objavila hakerska grupa Shadow Brokers.
Shadow Brokers su pre desetak dana objavili niz hakerskih alata NSA za Windows. Među njima se našla i platforma FUZZBUNCH za isporuku exploita odabranim ciljevima, koja je slična Metasploit frameworku koji koriste bezbednosni istraživači.
Shadow Brokers su objavili i više od 20 paketa exploita koji se koriste sa FUZZBUNCH. Ovi exploiti napadaju Windows računare preko ranjivih servisa, tako da hakeri NSA ili neki drugi hakeri mogu da postave malvere na napadnutim računarima.
Veliki broj procurelih exploita NSA koristi ranjivosti u SMB (Server Message Block) protokolu, koji omogućava deljenje fajlova između Windows računara.
Među materijalom koji su objavili hakeri grupe Shadow Brokers, su i "implanti", malveri koji se ubacuju na ciljane računare.
Jedan od njih je i DOUBLEPULSAR, downloader koji preuzima mnogo potentnije malvere na inficirane računare.
Početkom prošle nedelje, firma Below0Day sprovela je skeniranje interneta tražeći Windows računare sa otvorenim SMB portovima i našla 5561708 Windows računara sa 445 portom otvorenim za eksterne konekcije.
Vlasnici ovih 5,5 miliona računara koji nisu instalirali zakrpe za SMB propuste koje je objavio Microsoft a koje koriste alati NSA, su podložni exploitima kao što su ETERNALBLUE, ETERNALCHAMPION, ETERNALSYNERGY, ETERNALROMANCE, EMERALDTHREAD, ili EDUCATEDSCHOLAR.
Istraživači su skenirali 5,5 miliona IP adresa alatom koji može da identifikuje računare inficirane sa DOUBLEPULSAR i tako otkrili da je inficirano 30625 računara.
Ovo je samo početak a stručnjaci očekuju još više infekcija malverom DOUBLEPULSAR.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



