





 Pratite nas preko RSS-a
''Welcome to iCloud Mail'': Fišing napadi na Appleove korisnike
Vesti, 07.04.2017, 00:00 AM
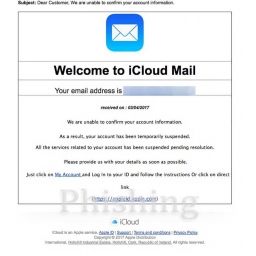
Korisnici Applea trebalo bi da obrate pažnju na emailove koje dobijaju jer je u toku novi talas fišing napada, upozorio je sajt Hoax-Slayer.
U emailovima naslovljenim sa "Welcome to iCloud Mail", tvrdi se da Apple ne može da potvrdi informacije o nalogu korisnika i da je zbog toga nalog suspendovan dok se problem ne reši. Korisnik se podstiče da klikne na link u emailu i da sledi uputstva da bi se rešio navodni problem.
Ako korisnik klikne na link u emailu završiće na lažnom web sajtu koji oponaša pravu Appleovu stranicu za prijavljivanje. Na toj lažnoj stranici od korisnika se traži da unese svoj Apple ID i lozinku.
Ali to nije sve. Sledeće što se traži od korisnika je njegovo ime, kao i podaci o kreditnoj kartici.
Kada klikne na dugme "Continue" pojaviće se druga forma a od korisnika se traži da i nju popuni podacima kao što su adresa, broj telefona, datum rođenja. Kada se klikne na dugme "Finish", korisnik se automatski preusmerava na pravi Appleov sajt.
Međutim, fišeri već imaju podatke koje im je korisnik dao na prevaru.
Ove podatke oni mogu koristiti za pristup Appleovom nalogu korisnika, krađu drugih informacija koje nađu tamo, kupovinu u ime korisnika, i slanje spam poruka sa email naloga. Pomoću ukradenih informacija o kreditnoj kartici fišeri mogu da kupuju proizvode i usluge. Osim toga, moguća je i krađa identiteta.
Ovakvi napadi nisu neuobičajeni. Apple je česta meta fišera, kao i druge velike kompanije poput PayPala.
Ako vi dobijete neki ovakav email, ne otvarajte link u njemu. Prijavljivanje na Appleov nalog je bezbedno samo ako sami ukucate adresu u adresnoj traci browsera ili preko zvanične aplikacije.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



