





 Pratite nas preko RSS-a
WhatsApp ispravio opasan bezbednosni propust u WhatsApp Web
Vesti, 09.09.2015, 09:00 AM
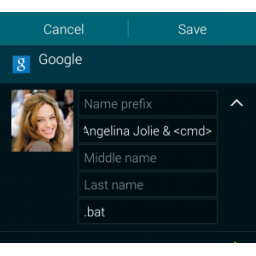
WhatsApp je ispravio opasan bezbednosni propust u web ekstenziji popularne mobilne aplikacije za razmenu poruka WhatsApp Web.
Iako WhatsApp Web nije popularan kao mobilne verzije aplikacije koje imaju 900 miliona aktivnih korisnika mesečno, oko 200 miliona korisnika do sada je koristilo WhatsApp Web, objavio je WhatsApp nedavno. WhatsApp Web prikazuje sve poslate i primljene poruke, uključujući slike, video i audio fajlove, lokacije i kontakt kartice, a potpuna sinhronizacija omogućava korisnicima WhatsAppa da vide sve poruke i na mobilnim telefonima i na računarima.
Bezbednosni propust u WhatsApp Web su otkrili istraživači firme Check Point koji kažu da sve što napadač treba da uradi da bi iskoristio ovaj propust i prevario korisnika da instalira malver je da mu pošalje naizgled bezazlenu vCard kontakt karticu koja sadrži maliciozni kod.
Dodavanjem malicioznog koda, a zahvaljujući propustu u WhatsApp Web, napadač može pokrenuti taj kod kada korisnik otvori fajl na računaru.
To praktično znači da bi napadač lako mogao prevariti korisnika da učita ranosmware na računaru, isključi firewall ili doda svoj računar bot mreži, i sve to samo klikom na vCard koji mu je poslao neki korisnik WhatsAppa.
WhatsApp Web ne samo da ne proverava sadržaj vCard, već ne proverava ni ekstenziju fajla, tako da su istraživači Check Pointa uspeli da bez ikakvih problema pošalju i jedan .exe fajl.
Za napad je hakerima dovoljno da imaju broj telefona povezan sa nalogom.
WhatsApp je potvrdio otkriće istraživača Check Pointa i objavio ispravku 27. avgusta. Sve verzije WhatsApp Web posle verzije 0.1.4481 sadrže ispravku za ovaj propust.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



