





 Pratite nas preko RSS-a
WikiLeaks ponovo dostupan, mediji spekulišu o motivima napada
Vesti, 15.08.2012, 09:53 AM
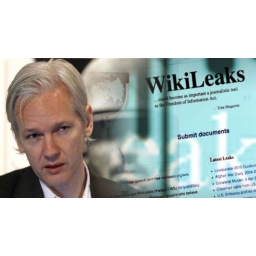
Posle više od nedelju dana koliko su trajali DDoS napadi na sajt, WikiLeaks je od ponedeljka ponovo dostupan.
Napad je generisao preko 10 Gb saobraćaja u sekundi pa se pretpostavlja da je u napadu korišćen specijalizovani hardver ili hiljade računara koji su pod kontrolom napadača.
Grupa koja sebe naziva Anti Leaks preuzela je odgovornost za napad.
Napadi na WikiLeaks usledili su nakon što je sajt počeo sa objavljivanjem objavio tajnih dokumenata o širokoj primeni sistema za nadgledanje TrapWire na javnim mestima u SAD. Namena TrapWire sistema je da pomoću nadgledanja, fotografisanja i upoređivanja sa postojećim podacima u bazi podataka identifikuje teroriste i na vreme upozori na moguće terorističke aktivnosti. TrapWire je deo globalnog rata protiv terorizma koji SAD vode još od napada 11. septembra 2001. godine.
U međuvremenu, osnivač WikiLeaks-a nalazi se u ambasadi Ekvadora u Londonu gde čeka da mu bude odobren zahtev za azil. Asanž je 19. juna pronašao utočište u amasadi Ekvadora u Londonu kako bi izbegao izručenje Švedskoj koja ga traži zbog optužbi za silovanje i seksualni napad. On bi, ukoliko napusti ambasadu, mogao da bude uhapšen jer je prekršio uslove puštanja iz pritvora uz kauciju.
Britanski Gardijan objavio je da je predsednik Ekvadora Rafael Korea odobrio azil Asanžu, ali je ubrzo sam Korea na Twitter-u demantovao takve glasine. On je najavio da će odluka o Asanžovom azilu biti doneta u toku ove nedelje.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



