





 Pratite nas preko RSS-a
Windows 7 najteže pogođen napadima ransomwarea WannaCry
Vesti, 22.05.2017, 00:30 AM
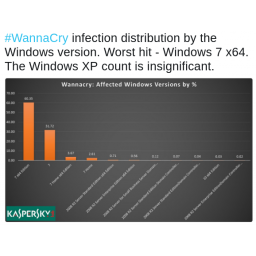
Svet se oporavlja od fijaska sa ransomwareom WannaCry. Prema podacima kompanije Kaspersky Lab najzauzetiji saniranjem štete su korisnici Windows 7 jer je ova verzija Microsoftovog operativnog sistema bila najčešća meta napada ransomwarea - čak 98% računara inficiranih WannaCry ransomwareom su oni sa Windows 7.
Više od 60% računara inficiranih ransomwareom WannaCry su računari sa 64-bitnim verzijama Windowsa 7, dok 32% računara kompromitovanih ovim malverom su oni sa 32-bitnim Windows 7.
Ironija je da je Windows 7 trebalo da bude bezbedan kada je u pitanju WannaCry, jer je Microsoft u martu isporučio zakrpe koje sprečavaju infekciju, a s obzirom da je ovaj OS još uvek podržan, on ih je sigurno dobio.
Razlog za to što je Windows 7 pretrpeo najveću štetu u napadima WannaCry, je što je reč o najzastupljenijoj desktop platformi u svetu, sa tržišnim udelom od skoro 50%. Jedan od dva desktop sistema koristi Windows 7, i to objašnjava zašto je tako mnogo računara inficirano malverom.
Pored toga, Windows 7 je najpiratizovaniji OS, posebno u zemljama kao što su Kina i Rusija, u kojima je mnogo računara sa kopijama operativnog sistema koje nisu originalne.
Iako su metode krekovanja unapređene, ima izdanja koja ne mogu biti ažurirana svakog meseca, kao i korisnika koji blokiraju ažuriranja da bi sprečili da njihove kopije OS zatraže originalnu licencu.
Windows 7 će biti podržan do januara 2020., tako da će dobijati zakrpe još tri godine. Da bi bili sigurni od napada kao što je bio ovaj sa ransomwareom WannaCry, važno je da korisnici instaliraju najnovije zakrpe što pre, ali i da razmotre prelazak na novije verzije Windowsa, kako bi bili bezbedni i kada Windows 7 ostane bez podrške.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



