





 Pratite nas preko RSS-a
Windowsov alat za skrinšotove može da otkrije podatke za koje mislite da ste ih uklonili
Vesti, 23.03.2023, 11:30 AM
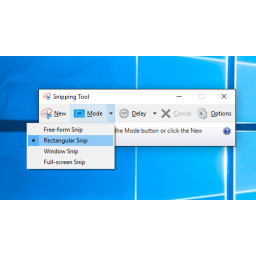
Istraživač Dejvid Bjukenen otkrio je da Microsoftove alatke Snipping Tool za Windows 11 i Snip & Sketch u operativnom sistemu Windows 10 imaju grešku koja bi drugima mogla omogućiti pristup osetljivim informacijama korisnika.
Ovo otkriće dolazi nakon sličnog otkrića Bjukenena i istraživača Sajmona Aronsa da Googleov ugrađeni alat za uređivanje skrinšotova za Pixel, Markup, ima grešku koju su oni nazvali “aKROPaplipsa” (a[crop]alypse), koja omogućava delimičan oporavak originalnih, neuređenih slika ili redigovanog skrinšota. Dakle, ono što ste mislili da ste isekli moglo bi biti dostupno u fajlu. Ali ispostavilo se da Google nije jedina kompanija čiji alat za skrinšotove ima grešku koja ugrožava privatnost korisnika.
Bjukenen je otkrio da ako je skrinšot napravljen pomoću Microsoftovih alatki sačuvan, a zatim isečen i ponovo sačuvan u istom fajlu, podaci mogu i dalje biti dostupni u fajlu, a uz nekoliko „manjih izmena“ koda koji vam omogućava da vidite skrinšotove Googleovog alata za Pixel, informacijama može da se pristupi i kada se radi o skrinšotovima napravljenim Windows alatima.
Ipak, izgleda da je ranjivost donekle ograničena jer Bjukenen kaže da eskploatacija zahteva “sačuvaj-iseci-sačuvaj” postupak, što znači da ste bezbedni ako vaš skrinšot uključuje samo određeni deo ekrana.
Bjukenen upozorava da su informacije koje su ljudi mislili da su izbrisali možda još uvek na internetu.
Microsoft je izjavio da su svesni problema i da istražuju, dodajući da će preduzeti adekvatne mere kako bi korisnici bili zaštićeni.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



