





 Pratite nas preko RSS-a
WordPress ponudio korisnicima dvostepenu verifikaciju naloga
Vesti, 09.04.2013, 08:53 AM
Ima mnogo načina na koji lozinke za online naloge mogu dospeti u pogrešne ruke. Još gore, ako istu lozinku koristite na različitim web sajtovima, hakovanje jednog naloga može ugroziti sve ostale naloge kojima pristupate koristeći istu lozinku. Ako vam je računar zaražen malverom koji može da prati aktivnosti na tastaturi, takođe rizikujete gubitak lozinke svaki put kada je otkucate. Čak ni jednokratne lozinke nisu savršene, ali značajno otežavaju posao hakerima. Zbog toga se internet kompanije, jedna za drugom, odlučuju da korisnicima ponude ovakav vid zaštite online naloga.
Kompanija Automattic, vlasnik popularne blog hosting platforme WordPress, objavila je u petak da korisnici WordPress-a sada mogu da zaštite svoj nalog pomoću dvostepene verifikacije koja podrazumeva korišćenje jednokratnih lozinki prilikom svakog prijavljivanja na nalog.
Podsećanja radi, dvostepena verifikacija funkcioniše na sledeći način: prilikom prijavljivanja na WordPress.com nalog, od vlasnika naloga koji se odlučio da koristi dvostepenu verifikaciju će biti zahtevano da unese tajni broj.
Da bi se dobio tajni broj, vlasnik naloga će najpre morati da preuzme aplikaciju Google Authenticator i da je instalira na svom smart telefonu. Ova aplikacija generiše novi broj svakih 30 sekundi, zbog čega ga je praktično nemoguće pretpostaviti. Da bi se dobio traženi tajni broj, dovoljno je otvoriti aplikaciju na telefonu, i uneti prikazani broj. Ukoliko korisnik nema smart telefon, tajni kod će mu biti poslat putem SMS-a.
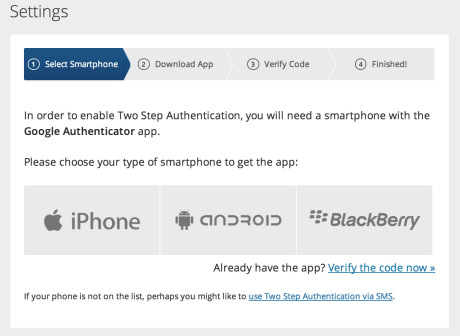
Da biste uključili ovu opciju, u podešavanjima naloga, u okviru kartice Security, iskoristite pomoć čarobnjaka (setup wizard).
Detaljno upustvo o dvostepenoj verifikaciji možete naći na stranici za podršku.
Korisnicima koji se odluče za dvostepenu verifikaciju biće dodeljeno 10 rezervnih kodova koje treba da čuvaju na sigurnom mestu za slučaj krađe ili gubitka telefona. Rezervni kod može biti iskorišćen samo jednom.
Dvostepena verifikacija trenutno ne radi na svim aplikacijama koje se koriste za pristup WordPress.com nalozima, pa korisnici mogu generisati jedinstvene lozinke za svaku takvu aplikaciju (npr. možete imati različite lozinke za telefon i tablet) pomoću opcije „Application Password“ (Security tab).

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



