





 Pratite nas preko RSS-a
Za deseti rođendan Chrome dobio brojna funkcionalna i sigurnosna poboljšanja
Vesti, 06.09.2018, 10:17 AM
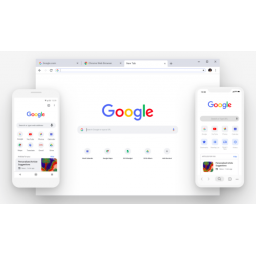
Pre deset godina Google je objavio prvu verziju svog pregledača koji je nazvan Chrome. Ove nedelje je kompanija objavila 69. verziju Chromea.
Novi Chrome donosi brojna dizajnerska i funkcionalna poboljšanja kao što su:
- novi izgled - zaobljeniji oblici, nove ikone, nova paleta boja i pojednostavljeni zahtevi, meniji i URL-ovi, što bi sve trebalo da olakša navigaciju i brzo pregledanje;
- pametni odgovori kroz Omnibox (adresna traka Chromea koja se udvostručuje kao traka za pretragu);
- lakša personalizacija.
Kada je reč o poboljšanjima koja su u vezi sigurnosti, pored rešavanja 40 sigurnosnih problema različite težine (ali nijednog kritičnog), Chrome 69 ima unapređeni ugrađeni menadžer lozinki koji automatski generiše slučajnu lozinku kada se korisnici prijavljuju na novi web sajt. Da bi ga koristio, korisnik mora biti prijavljen na svoj Google nalog, pošto se izabrana lozinka čuva unutar naloga. Ova promena bi trebalo da pomogne korisnicima da ne koriste iste lozinke za različite sajtove, što je trenutno veliki problem.
Sa Chromeom 69, Google je prestao da stavlja zeleni katanac i oznaku "Secure" ispred adrese HTTPS sajtova. Umesto toga, prikazuje se jednostavna siva ikona katanca. Krajnji cilj je napuštanje ove ikone, posle čega će se prikazivati samo URL bez nekih posebnih oznaka ako sajt koristi HTTPS.
Na kraju će se prikazivati samo negativni pokazatelji sigurnosti. Pretpostavka je da će oni tako biti vidljiviji korisnicima koji će u tom slučaju obratiti pažnju na njih.
Kompanija je počela sa postavljanjem upozorenja u sivoj boji ispred sajtova koji šalju lozinke ili podatke o kreditnim karticama preko HTTP-a početkom 2017. godine, zatim je počela da radi isto sa FTP sajtovima i u skorije vreme sa svim HTTP sajtovima.
Sledeća verzija Chromea, verzija 70, čije je objavljivanje zakazano za oktobar, prikazivaće crveno upozorenje "Not secure" kada korisnici budu unosili podatke na HTTP stranice.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



