





 Pratite nas preko RSS-a
Zabeležen najveći DDoS napad u istoriji interneta
Vesti, 13.02.2014, 07:00 AM
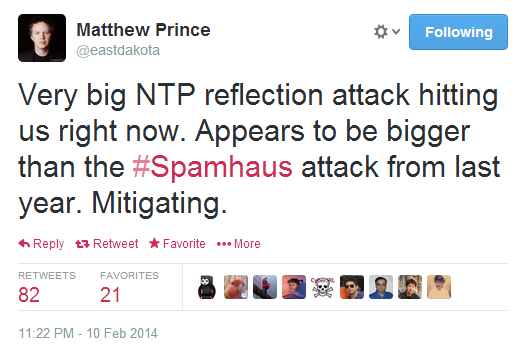
Za sada nepoznati napadači pokrenuli su najveći DDoS napad u istoriji interneta na kompaniju CloudFlare koja web sajtovima pruža usluge unapređenja performansi i zaštite. Napad je na vrhuncu dostigao nivo saobraćaja od 400 Gb po sekundi, potvrdio je izvršni direktor kompanije Metju Princ.
U dosadašnjoj istoriji najveći ikada zabeleženi napad bio je DDoS napad na Spamhaus koji je ne vrhuncu dostigao 300 Gb/s.
Poređenja radi, “uobičajeni” DDoS napad koji može da obori na primer web sajt neke banke trebalo bi da dostigne 50 Gb/s.
Prins je međutim rekao da osim što je bio veliki, napad na Cloudflare nije ni po čemu bio izuzetan.
Napadači su iskoristili slabost u Network Time Protocol (NTP) koji se koristi za sinhronizovanje satova na računarima i serverima, da bi preplavili podacima evropske servere kompanije. Iako stručnjaci već dugo upozoravaju da bi NTP jednom mogao da postane vektor za DDoS napade, ovaj trend je tek nedavno postao popularan, prouzrokujući probleme nekim gejmerskim sajtovima i servis provajderima.
Prins ističe da je popularnost ovog vektora napada porasla poslednjih šest meseci, a sada je on odgovoran i za neke od najvećih napada sa kojima su se borili stručnjaci kompanije CloudFlare.
Napad u ponedeljak je ciljao samo jednog klijenta kompanije, ali s obzirom da je bio veliki, uticao je i na celu mrežu CloudFlare-a. Kompanija nije objavila koji njen klijent je bio meta napada.
Cilj DDoS napada je da se napadnuti serveri prelave podacima tako da to prevazilazi njihove kapacitete. Takvi napadi se često koriste da se nanese šteta poslovanju kompanije ili da se obori poznati web sajt.
Stručnjaci sada upozoravaju da je ovaj napad samo vrh ledenog brega i da će sve dok NTP serveri budu loše konfigurisani, napadi ove vrste nastaviti.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



