





 Pratite nas preko RSS-a
Zašto raste broj napada ''bankarskih'' malvera
Vesti, 23.07.2014, 09:22 AM
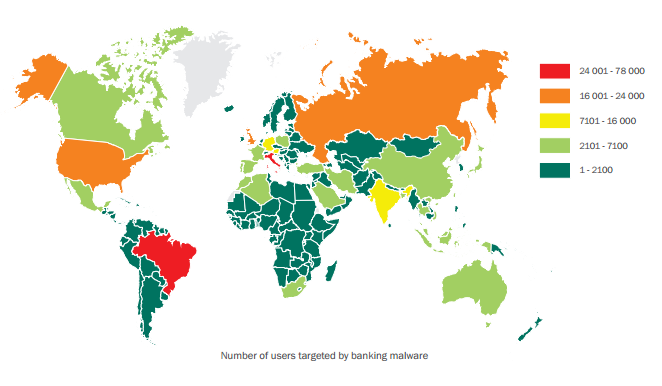
Od 19. aprila do 19. maja 2014. godine, Kaspersky Lab je blokirao 341.216 pokušaja kompjutera da pokrenu malvere sposobne da kradu korisnicima novac sa online bankovnih računa. To je porast od 36,6% u poređenju sa prethodnim mesecom, upozorava kompanija Kaspersky Lab u svom najnovijem izveštaju (pdf) posvećenom online pretnjama u bankarskom sektoru.
Više od trećine ukupnog broja korisnika napadnutih ovim malverima su iz Brazila, Rusije i Italije. Ovo povećanje aktivnosti ove vrste malvera najverovatnije je povezano sa početkom sezone odmora, kada korisnici aktivno koriste svoje podatke o plaćanju za sve vrste online kupovine.
Po pravilu, sajber kriminalci pokušavaju da ukradu informacije o bankovnoj kartici korisnika uz pomoć specijalizovanih programa, takozvanih „bankarskih trojanaca“. Od sredine aprila do sredine maja, jedan takav program poznat pod nazivom Zeus (Trojan-Spy.Win32.Zbot) je još jednom bio najrasprostranjeniji bankarski trojanac. Prema istraživanju kompanije Kaspersky Lab, ovaj program je učestvovao u 198.200 napada malvera na klijente koji koriste online bankarstvo. Trojan-Banker.Win32.ChePro i Trojan-Banker.Win32.Lohmys, zlonamerni programi koji se uglavnom šire putem spam mejlova , odgovorni su za 82.300 napada.
Još jedna metoda krađe bankovnih podataka su fišing napadi. Tokom navedenog perioda, Kaspersky Lab rešenja su blokirala 21,5 miliona ovakvih napada a skoro 10% (oko 2 miliona) njih je bilo usmereno na platne podatke korisnika.
Isti period su obeležile posledice Heartbleed baga u OpenSSL koji je ozbiljno ugrozio sigurnost online platnog sistema. Heartbleed ranjivost ne ostavlja tragove i još uvek nije poznato koji podaci su ukradeni i u kojim razmerama. Ipak, većina kompanija koje su obavljale online transakcije koristeći ranjivu verziju OpenSLL, savetovale su svojim klijentima da promene svoje šifre za račune i pažljivo prate bilo kakvu neuobičajenu aktivnost.
„Pojavljivanje Heartbleed ranjivosti pokrenulo je niz curenja svih vrsta podataka u različitim poljima poslovanja. Razlog tome bio je taj što je ova ranjivost u kriptografskoj Open SSL biblioteci koja se koristi u različitim softverima, uključujući i bankovni softver“, rekao je Sergej Golovanov, glavni istraživač za sigurnost u kompaniji Kasperski Lab. „Nedostatak zvaničnog ažuriranja biblioteke tokom nekoliko sati nakon detekcije ranjivosti i spora reakcija IT sigurnosnog službi u finansijskim institucijama u instaliranju ažuriranja dovela je u nekim slučajevima do curenja podataka o bankovnim transakcijama. Zbog toga, u dolazećim mesecima možemo očekivati talas lažnih transakcija“.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



